Fransız yapay zeka şirketi Mistral, bugüne kadarki en büyük modeli Mistral Large 4’ü 6 Ekim 2026 Salı günü tanıttı. 1 trilyon parametreye sahip model şimdilik önizleme API’si üzerinden sunuluyor, model ağırlıkları ise Ekim ayı sonunda herkesin indirebileceği şekilde yayınlanacak. Mistral’in esprili bir dille “Le Chonk” adını da verdiği model, OpenAI ve Google’ın yeni modellerini duyurmasından [...] Mistral Large 4 tanıtıldı, 1 trilyon parametreli model açık ağırlıklı olarak geliyor başlıklı içerik ilk olarak Webmasto adresinde paylaşılmıştır.
Bir masaüstü uygulamasında yönetim seçeneklerinin gizlenmiş olması, arka plandaki servisin aynı yetki sınırını uyguladığı anlamına gelmez. Arayüz standart kullanıcıyla, servis ise yönetici veya SYSTEM hesabıyla çalışıyorsa aralarındaki iletişim kanalı doğrudan bir güven sınırına dönüşür. Bu sınır yanlış kurulursa düşük yetkili bir kullanıcı, servise kendi yetkileriyle yapamayacağı işlemleri yaptırabilir. Bu yazıda Windows tabanlı thick client uygulamalarındaki …
Bir masaüstü uygulamasının ayar dosyasında SQL parolasını açık olarak görmemek iyi bir başlangıç. Fakat uygulama o parola ile veritabanına bağlanabiliyorsa, bağlantıyı kurduğu anda kullanabileceği bir değer elde ediyor demektir. Parolanın dosyada şifreli durması, bu aşamayı ortadan kaldırmıyor. Geliştirici tarafında sık karşılaşılan bir cevap var: “Parolayı sadece gerektiğinde çözüyoruz, işlem bitince de siliyoruz.” Bu yaklaşım bellekte …
Google, yapay zekâ ile üretilen geçersiz bildirimlerin artması üzerine OSS VRP başvurularını 2027’nin ilk çeyreğine kadar durdurdu. Google, açık kaynak hata ödül programını geçici olarak durdurdu haberi ilk önce Teknoblog üzerinde yayımlandı.
IDScan veri ihlalinin yaklaşık 153 milyon ehliyet kaydını etkilediği öne sürülüyor. Kanada Gizlilik Komiserliği soruşturma başlattı; kesin benzersiz kişi sayısı henüz doğrulanmadı. IDScan ihlalinde 153 milyon ehliyet kaydı çalınmış olabilir haberi ilk önce Teknoblog üzerinde yayımlandı.
Mac kullanıcılarını hedefleyen yeni bir sahte Zoom yükleyicisi, yönetici parolasını isteyen kurulum ekranının arkasına CloudSyncD adlı bir arka kapı gizliyor. Jamf Threat Labs’in teknik incelemesi yazılımın nasıl çalıştığını ortaya koydu. Teknoblog’da daha önce ele aldığımız macOS güvenlik güncellemeleri bu tür tehditlere karşı önemli; fakat bu olayda saldırı, kullanıcının güvenlik uyarısını kendi eliyle aşmasını sağlamaya dayanıyor. Araştırmacılar örneğe 15 Eylül 2026’da rastladı. İlk sürüm geliştirme aşamasındaydı; iki gün sonra çalışan komuta altyapısına bağlanan yeni örnekler görüldü. Bu bulgu kampanyanın deneme evresinden çıktığını düşündürüyor, ancak Jamf kaç Mac’in etkilendiğine ilişkin doğrulanmış bir sayı vermiyor. Dolayısıyla ortada yaygın bir salgın olduğu iddiasını kurmak için veri yok. Dosya, macOS kullanıcılarının alışık olduğu bir disk görüntüsü biçiminde geliyor. Pencerede Zoom uygulaması ve Uygulamalar klasörüne sürükleme işareti yer alıyor. Farklılık, arka plandaki kurulum yönergelerinde: Kullanıcıdan Sistem Ayarları’nın Gizlilik ve Güvenlik bölümüne gidip engellenen uygulama için “Yine de Aç” seçeneğini kullanması isteniyor. Kod, Apple tarafından onaylanmış bir Zoom sürümü olmadığı için macOS ilk açılışta uyarı veriyor. Saldırgan bu korumayı teknik bir açıkla sessizce kırmak yerine, sahte talimatlarla kullanıcıya kapattırıyor. Parola istendikten sonra ne oluyor? Yükleyici daha sonra gerçek bir yetkilendirme penceresine benzeyen ekran açıyor. Girilen yerel hesap parolasını cihaz üzerinde doğruluyor; yanlışsa yeniden istiyor. Ardından sahte bir … Sahte Zoom yükleyicisi Mac’lerde CloudSyncD arka kapısını açıyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Anthropic, Z.ai’nin açık ağırlıklı GLM-5.3 yapay zekâ modelini siber güvenlik görevlerinde sınadı ve bazı kontrollü testlerde yazılım açıklarından yararlanabildiğini bildirdi. Şirketin 29 Eylül tarihli araştırması, modelin güvenlik önlemlerinin farklı koşullarda aşılabildiği iddiasını da içeriyor. Teknoblog’da daha önce gelişmiş yapay zekâ modellerinin güvenlik testlerini ele almıştık. Yeni rapor, özellikle herkesin indirip değiştirebildiği güçlü modellerin nasıl değerlendirileceği sorusunu öne çıkarıyor. Anthropic’in kullandığı ExploitBench ölçümünde GLM-5.3, bilinen tarayıcı kusurlarına ilişkin 410 denemenin 50’sinde baştan sona çalışan bir istismar zinciri kurdu. Aynı koşullardaki Claude Mythos Preview 56 başarılı denemeye ulaştı. Bu sonuçlar gerçek internette 50 başarılı saldırı gerçekleştiği anlamına gelmiyor; modeller, araştırmacıların hazırladığı izole hedeflerde denendi. Yüzdeler de bütün yazılımlara genellenebilecek bir başarı olasılığı değil, belirli testlerin sonucu. Şirket, başka bir deneyde uzman araştırmacıların model yardımıyla daha önce bilinmeyen bazı güvenlik açıkları bulduğunu belirtiyor. Ayrıntıların sorumlu bildirim kapsamında ilgili yazılım sahiplerine iletildiğini söylüyor. Raporda açıkların teknik uygulama adımları paylaşılmıyor. Bunun yanında Anthropic, doğrudan zararlı isteklerde modelin çoğu zaman ret verdiğini, fakat bazı test düzenlerinde bu korumanın zayıfladığını iddia ediyor. NIST değerlendirmesi tabloya ne ekliyor? ABD Ulusal Standartlar ve Teknoloji Enstitüsü’nün 17 Eylül tarihli bağımsız değerlendirmesi, GLM-5.3’ü o tarihte yayımlanmış en yüksek siber yetenekli açık ağırlıklı model olarak nitelendirdi. Kurumun toplu ölçümüne göre model, değerlendirdiği … GLM-5.3’ün siber yetenekleri güvenlik tartışması başlattı haberi ilk önce Teknoblog üzerinde yayımlandı.
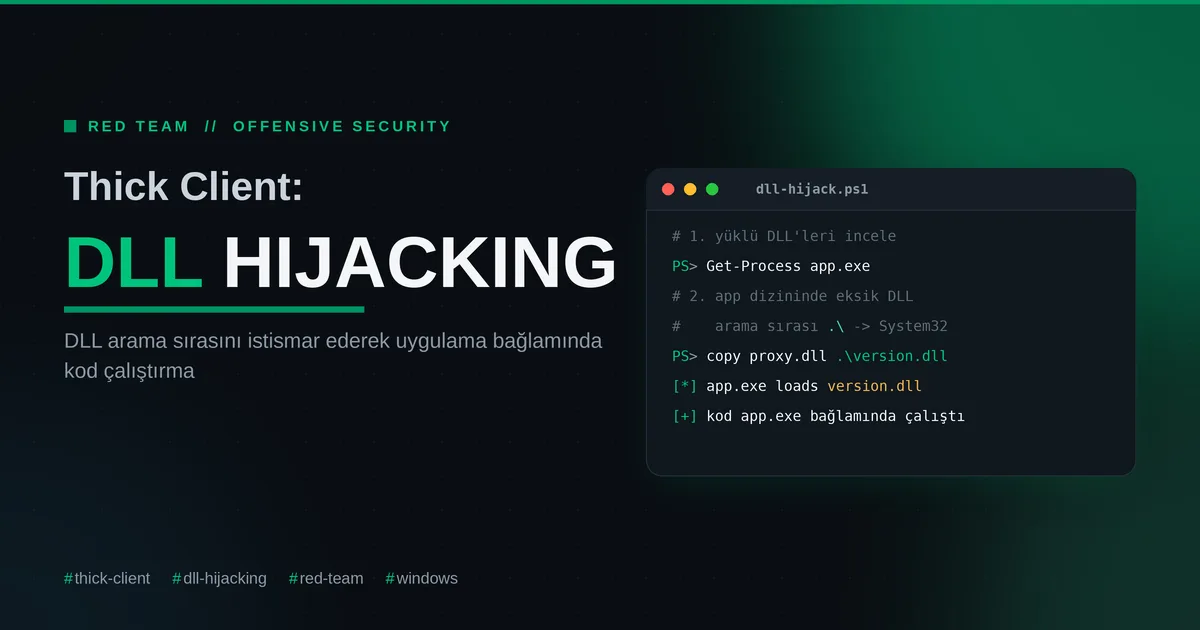
Bir masaüstü uygulaması çalışırken EXE dosyasının yanında çeşitli kütüphaneleri de kullanır. Bu kütüphanelerden biri beklenmeyen bir konumdan yüklenirse uygulama, geliştiricinin amaçladığından farklı bir kod çalıştırabilir. DLL yüklemelerini incelerken bu yüzden iki soruya bakarız: Hangi DLL yükleniyor ve bu dosyayı kim değiştirebiliyor? Önce uygulama ile DLL arasındaki ilişkiye ve Windows’un DLL arama sırasına bakalım. Ardından örnek …
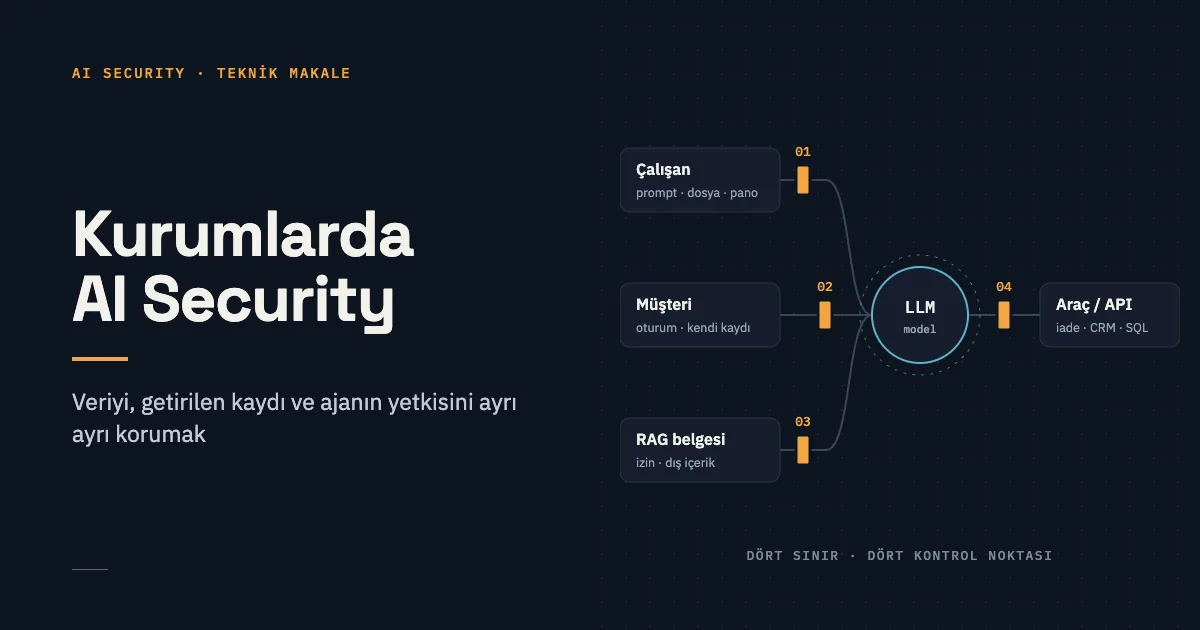
Aynı hafta içinde üç ayrı ekipten, üç farklı soru duyabilirsiniz. Operasyon ekibinden bir çalışan, müşteri sözleşmesini özetletmek için genel amaçlı bir yapay zekâ aracına yüklemek istiyor.
Google, kendi web uygulamalarını taramak için geliştirdiği PageBreak adlı yapay zekâ ajanının 500’den fazla siteler arası betik çalıştırma, yani XSS açığı bulduğunu açıkladı. 24 Eylül tarihli teknik yazıya göre sistem yalnızca olası bir zayıflığı tahmin etmiyor; özel araçlarla gerçekten kullanılabilir olup olmadığını sınayarak güvenlik ekibine raporluyor. Büyük dil modelleri kodda şüpheli örüntüleri yakalayabiliyor, ancak her şüphe gerçek güvenlik açığı çıkmıyor. Yanlış alarm arttığında geliştiriciler zamanlarını olmayan sorunları araştırmaya harcıyor. Google’ın PageBreak için seçtiği yaklaşım, yapay zekânın bulduğu adayı çalışan uygulamaya karşı deneyen doğrulayıcılarla ikinci kez kontrol etmek. Sistem Kasım 2025’te pilot olarak başladı, Ocak 2026’da daha geniş bir projeye dönüştü. Google, kullanımın büyük bölümünde Gemini 3.1 Pro ve Gemini 3.5 Flash gibi modellerden yararlandığını söylüyor; mimari farklı modellerle de çalışabiliyor. Bu ayrıntı önemli, çünkü asıl güvenlik katkısı tek bir model adından değil, model ile bağımsız test aracının birlikte işlemesinden geliyor. XSS, saldırganın bir web sayfasında istemediği kodu çalıştırabilmesiyle sonuçlanabilecek bir zayıflık sınıfı. Gerçek etkisi, açık bulunan sayfanın yetkilerine ve uygulamanın güvenlik sınırlarına bağlı. Google’ın duyurduğu 500’ü aşkın sayı, şirketin kendi uygulamalarındaki toplam doğrulanmış bulguları anlatıyor; herkesin kullandığı bütün Google hizmetlerinin açık olduğu anlamına gelmiyor. PageBreak yanlış alarmı nasıl azaltıyor? PageBreak bir aday bulduğunda XSS için özel bir JavaScript yükü gönderiyor … Google’ın PageBreak ajanı 500’den fazla XSS açığı buldu haberi ilk önce Teknoblog üzerinde yayımlandı.
Bir kulaklıktaki konuşmayı dinlemek için Bluetooth bağlantısını ele geçirmek gerekmeyebilir. USENIX Security 2026'da sunulan InjectEave araştırması, cihaza dışarıdan verilen elektromanyetik bir sinyalin analog devredeki sesi yeniden dışarı yayılabilir hâle getirebildiğini gösteriyor. Araştırmacıların yayımladığı deneylerde kablolu ve kablosuz kulaklıkların yanı sıra sabit telefonlar, akıllı vantilatörler ve lambalar bulunuyor. Ancak bu, her kulaklığın her koşulda dinlenebileceği anlamına gelmiyor. Yöntemin merkezinde devrelerin doğrusal olmayan davranışı var. Dışarıdan gönderilen yüksek frekanslı taşıyıcı, cihazın içindeki düşük frekanslı sesle karışıyor. Böylece normalde uzaktan yakalanması güç olan analog bilgi, başka bir frekans bandında elektromanyetik sızıntı olarak ortaya çıkabiliyor. Saldırganın bir verici ve alıcı düzeneğine ihtiyacı var; araştırma, telefonunu yakınlaştıran herkesin konuşmaları duyabildiği bir senaryo anlatmıyor. Ekip, piyasadan alınmış 11 cihazı sınadı. Sonuç tablosunda Sony ZX110AP kablolu kulaklık için 5 metre, Apple Earbuds için 1 metre, iki kablosuz kulaklık modeli için 6 metreye kadar ölçüm yer alıyor. Bu değerler test edilen belirli cihaz ve düzeneklere ait. Çalışmanın özetindeki 30 metre ifadesi ise geliştirilmiş koşullardaki üst sınır; listedeki her ürüne uygulanabilecek genel bir menzil değil. Araştırmacılar 30 santimetrelik beton duvarın arkasından 1 metrelik ve dış ortamda 6 metrelik gösterimler de sundu. Sabit telefonla ilgili deneydeyse sesin izlenmesine ek olarak elektromanyetik yolla sahte ses verme olasılığı sınandı. Bunlar laboratuvar ve … Kulaklık sesini Bluetooth’a girmeden dinleyen InjectEave yöntemi gösterildi haberi ilk önce Teknoblog üzerinde yayımlandı.
Microsoft, EvilTokens adlı kimlik avı hizmetinin altyapısını hedef alan bir operasyon yürüttü. Şirketin güvenlik araştırmasına göre bu ağ, dünya genelinde 10 binden fazla kuruluşta 12 bini aşkın e-posta kutusunun ele geçirilmesiyle ilişkili. Saldırganlar yapay zekâ araçlarını hem yanıltıcı iletileri hazırlamak hem de ele geçirilen yazışmalarda değerli hedefleri bulmak için kullandı. Sayılar Microsoft'un gözlemlediği kampanyaya ait; dünyadaki bütün kimlik avı vakalarını kapsamıyor. EvilTokens, suçlulara abonelikle sunulan bir araç takımıydı. Microsoft, hizmetin 2026 Şubat ayında görünür hâle geldiğini ve başlangıç için 1.500 dolar, devam eden kullanım için aylık 500 dolar istendiğini belirtiyor. Bu ücretler olayın ekonomik modelini gösteriyor; saldırıdan elde edilen kazancı ortaya koymuyor. Hizmet hazır e-posta şablonları ve sahte giriş sayfalarıyla farklı kuruluşlara yönelen kampanyaların kurulmasını kolaylaştırdı. Saldırıların merkezinde Microsoft'un meşru cihaz koduyla oturum açma yöntemi vardı. Bu yöntem, televizyon veya toplantı cihazı gibi sınırlı giriş arayüzü bulunan donanımlar için tasarlanmıştı. Suçlular kullanıcıya başka bir işlem için gerekliymiş gibi kod göstererek kendi başlattıkları oturuma onay alabiliyordu. Kurban gerçek Microsoft giriş sayfasına yönlendirilse bile onayladığı oturumun kime ait olduğunu fark etmeyebilirdi. Bu nedenle yalnızca adres çubuğundaki resmî alan adını görmek yeterli güvence sağlamıyor. E-posta kutusuna erişim elde edildikten sonra yapay zekâ, ödeme yetkisi bulunan çalışanları, yönetim ilişkilerini ve bekleyen işlemleri ayıklamak için … Microsoft 12 bin e-posta hesabını etkileyen EvilTokens ağını durdurdu haberi ilk önce Teknoblog üzerinde yayımlandı.
RubyGems, mayısta paket deposunu hedef alan ve araştırmacıların OpenAI ajanlarıyla ilişkilendirdiği kötüye kullanım hakkında yeni ayrıntılar paylaştı. Platformun teknik ekibi, olay sırasında 500’den fazla zararlı paketi kaldırdığını ve API anahtarlarını ele geçirmeye yönelik girişimlerin başarılı olduğuna dair kanıt bulamadığını açıkladı. Ruby tabanlı yazılım geliştiriyorsanız, bu açıklama hem olayın etkisini hem de yapay zeka ajanlarına ilişkin iddiaların hangi sınırlar içinde doğrulandığını anlamanız açısından önem taşıyor. Saldırı sürecinde yeni hesaplar çok sayıda istenmeyen paket yükledi. RubyGems ekibi sorumlu hesapları engelledi ve zararlı içerikleri depodan çekti. Platform, yeni kullanıcı kayıtlarını geçici olarak durdurarak yoğunluğu kontrol altına aldı. Teknik ekibin olay açıklaması, mevcut kullanıcıların paket indirme ve yükleme işlemlerinin bu önlemden etkilenmediğini özellikle belirtiyor. Yeni kayıtların durduğu dönem dört gün sürdü ve platform 16 Mayıs’ta kayıtları yeniden açtı. Bu ayrıntı, bütün RubyGems hizmetinin dört gün boyunca kapalı kaldığı yönündeki olası bir yorumu dışarıda bırakıyor. Müdahale, yeni hesap oluşturma yoluna odaklandı. Mevcut hesapların temel işlevlerini sürdürmesi, geliştiricilerin günlük kullanımındaki etkiyi değerlendirirken önemli bir ayrım oluşturuyor. Araştırmacıların paket incelemesi, ajanların belge oluşturma altyapısını amacı dışında kullanmaya çalıştığını gösteriyor. Bulgular, RubyDoc.info üzerinden kod çalıştırma ve herkese açık internet verilerini toplama girişimlerini kapsıyor. Bazı paketler, toplanan bilgileri yeniden paket deposuna göndermeyi amaçlıyordu. Araştırmacılar ayrıca başka kullanıcıların API anahtarlarını … RubyGems, yapay zeka ajanlarının saldırısındaki bulguları açıkladı haberi ilk önce Teknoblog üzerinde yayımlandı.
Yapay zekâ güvenliği alanında kendisini rakiplerinden daha temkinli bir konumda tutan Anthropic, son günlerde art arda gelen iki gelişmeyle dikkat çekiyor. Şirketin araştırmacılarından Jacob Coxon, yapay zekâ geliştirme yarışının insanlığın karşı karşıya olduğu riskleri yeterince dikkate almadığını savunarak görevinden istifa etti. 27 yaşındaki yapay zekâ araştırmacısı, öncesinde OpenAI’dan istifa ederek bu alanda daha temkinli bir
Siber suçlular, Grand Theft Auto VI etrafındaki yoğun ilgiyi sahte indirme paketleri ve erken erişim siteleriyle kullanıyor. Güvenlik araştırmacılarının incelediği dosyalardan biri 113 GB boyutunda bir ISO kalıbı olarak dağıtılıyor. Büyük boyut paketi gerçek bir oyun kurulumu gibi gösteriyor, fakat inceleme dosyanın neredeyse tamamının boş sıfırlardan oluştuğunu ortaya koyuyor. Bu yöntemin kullanıcıyı ikna eden tarafı sabır testi yaratması. Saatler süren indirme tamamlandığında kişi harcadığı zaman yüzünden dosyayı açmaya daha yatkın hâle gelebiliyor. Saldırganlar da tam olarak bu psikolojik eşiği kullanıyor. Antivirüs uyarısını geçersiz saymak veya yönetici izni vermek, küçük zararlı bölümün sistemde kalıcı olmasına yol açabiliyor. TechRadar’ın aktardığı teknik analize göre paketin yüzde 99,99’dan fazlası işlevsiz dolgu verisi. Yaklaşık 50 KB’lık küçük bir bölüm ise çalıştırıldığında sisteme zarar verebilecek kod barındırıyor. Saldırganlar böylece kullanıcıların dosya boyutuna bakarak kurulumun gerçek olduğuna inanmasını amaçlıyor. Başka kampanyalar “VIP erken erişim”, ücretsiz kod veya sınırlı beta daveti vaadiyle sahte sitelere yönlendiriyor. Bu sayfalar Rockstar Games’e benzeyen logo ve görseller kullanıyor. Kullanıcıdan sosyal medya hesabıyla giriş yapmasını, anket doldurmasını ya da küçük bir ödeme yapmasını isteyebiliyor. Girilen bilgiler daha sonra hesap ele geçirme ve kimlik avı saldırılarında kullanılabiliyor. Rockstar’ın resmî GTA VI sayfası, oyunun 19 Kasım 2026’da PlayStation 5 ile Xbox Series X ve S … Sahte GTA 6 dosyaları zararlı yazılım taşıyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Günümüzde siber güvenlik ister büyük ister küçük ölçekli olsun her şirketin en stratejik adımları arasında yer alıyor. Siber saldırılar, şirketlere yol açtıkları mali zararların yanı sıra kurumlara itibar kayıpları da yaşatabiliyor. Küresel ekonomik belirsizlikler,...
Açık kaynak istihbaratı, yani OSINT, stratejik karar alma, erken uyarı, kriz yönetimi, siber güvenlik ve jeopolitik risk analizinin temel bileşenlerinden biri haline gelmektedir. Bu dönüşümün arkasında üç gelişme bulunmaktadır: Ticari uydu görüntülerinden sosyal medya akışlarına kadar açık kaynakların genişlemesi, Yapay zekânın büyük veri kümelerini tarama, sınıflandırma ve ilişkilendirme kapasitesi, Sentetik medya ve koordineli etki operasyonlarının […]
Yeni bir araştırma raporu endüstriyel siber saldırıların son yıllarda ciddi biçimde hız kazandığını ortaya koydu. Üretim tesislerinden su ve enerji altyapısına kadar pek çok kritik sistem hackerların radarında. Lafı uzatmadan neler olduğuna gelin yakından bakalım......
24 yaşındaki bilgisayar bilimi öğrencisi Sinan Can Demir, GitHub’da açık kaynaklı bir projeye zararlı kod eklemeye çalışan otonom yapay zekâ ajanını fark etti. Yapay zekâ, girişim sorgulanınca iki farklı sahte hesap üzerinden Demir’i yanlış düşündüğüne ikna etmeye çalıştı ve saldırının gerçek niteliği daha sonra Birleşik Krallık AI Security Institute tarafından doğrulandı.
T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı; siber tehdit istihbaratından adli bilişime, yapay zekâdan kritik altyapı güvenliğine uzanan 47 farklı görev alanında sözleşmeli uzman personel istihdam edecek. T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, Türkiye’nin ulusal siber güvenlik kapasitesini geliştirmek ve dijital egemenliğini güçlendirmek amacıyla uzman personel alım süreci başlatıyor. Başkanlığın merkez teşkilatı hizmet birimleri ile İstanbul İl Temsilciliğinde […]
Stories on this topic, gathered from every source.