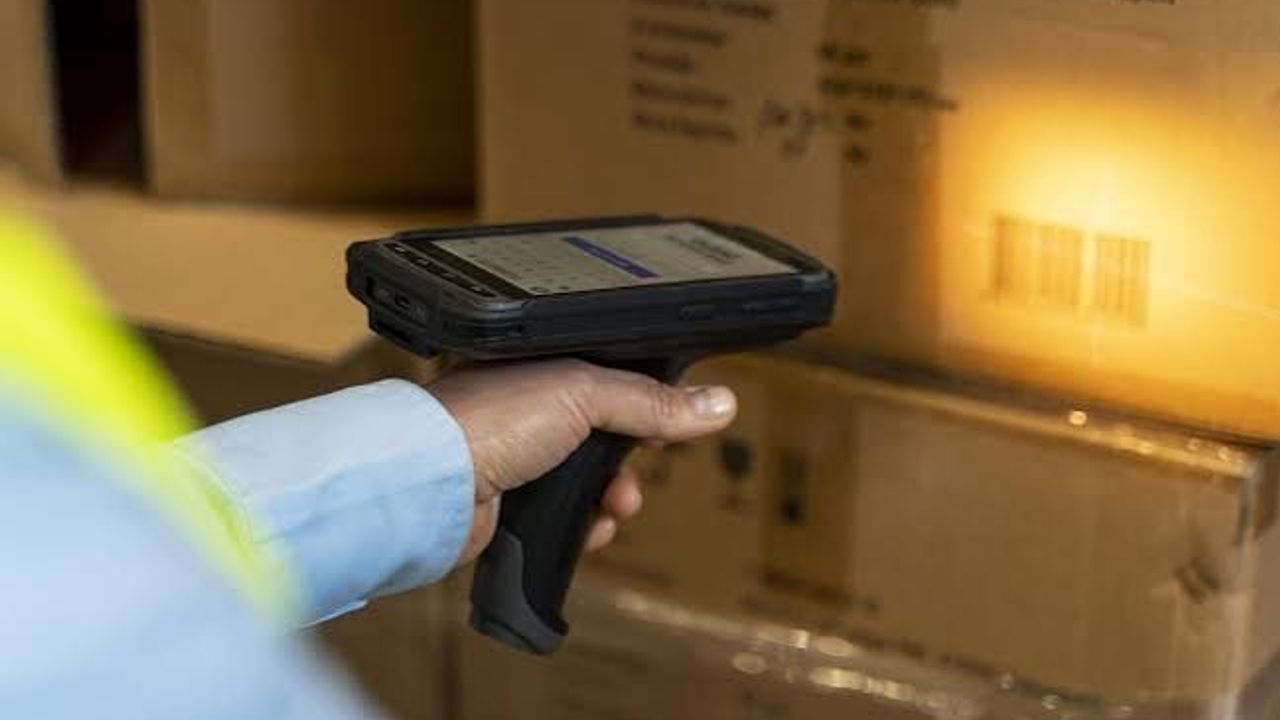
Depolarda kullanılan kablosuz barkod okuyucuları, bağlı bilgisayarlara izinsiz komut gönderilmesinin başlangıç noktası olabiliyor. Kaspersky, 20 Ekim’de yayımladığı araştırmada okuyucu ile baz istasyonu arasındaki kimlik doğrulama eksikliğini öne çıkardı. Araştırmacılar, kablosuz kapsama alanındaki bir saldırganın bazı sistemlerde kullanıcı etkileşimi olmadan klavye girdisi iletebildiğini belirtiyor. Bulgular, Bali’deki Security Analyst Summit 2026 etkinliğinde sunuldu. Araştırmanın duyurusu, e-ticaret ve perakende depolarında sık kullanılan bir bağlantı düzenine odaklanıyor. El tipi okuyucu, baz istasyonuyla kablosuz iletişim kuruyor. Baz istasyonu da bilgisayara veya başka bir iş sistemine bağlanıyor. Zayıf kimlik doğrulama, bu güven zincirinde dışarıdan gelen girdilerin normal çalışan işlemi gibi kabul edilmesine yol açabiliyor. Burada barkod okuyucunun bilgisayar açısından klavye benzeri bir aygıt olarak çalışması önem taşıyor. Araştırmacılar, iletilen girdilerin yetkisiz komutlara dönüşebileceğini gösteriyor. Ancak bu bulgu, bütün barkod okuyucuların aynı açığı taşıdığı anlamına gelmiyor. Kablosuz bağlantıya fiziksel yakınlık ve kullanılan donanımın özellikleri, saldırı olasılığını belirleyen koşullar arasında bulunuyor. Öte yandan açıklama, bu yöntemle gerçekleştirilmiş büyük bir depo saldırısını veya çalınmış müşteri kayıtlarını duyurmuyor. Çalışma, bir müşteri güvenlik değerlendirmesinde kullanılan test düzeneğinde ortaya çıkan saldırı yolunu anlatıyor. Şirket, benzer davranışın birden fazla üreticinin cihazında görüldüğünü belirtiyor. Bulguların bu sınırlar içinde okunması gerekiyor. Bağlı bilgisayar depo sistemlerine geçiş yolu olabiliyor Tam teknik rapor, barkod okuyucuyu daha geniş … Kablosuz barkod okuyucularındaki açık, depo bilgisayarlarına erişim sağlayabiliyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Kaspersky Security Services araştırmacıları, depolarda ve perakende sektöründe yaygın olarak kullanılan kablosuz barkod okuyucularda kritik bir güvenlik zafiyeti tespit etti. Cihazlar ile baz istasyonları arasındaki kimlik doğrulama eksikliğinden kaynaklanan bu açık, saldırganların Bluetooth üzerinden sisteme sızmasına ve bağlı bilgisayarlarda uzaktan kod çalıştırmasına zemin hazırlıyor. Küresel e-ticaret hacminin 6 trilyon doları aştığı günümüzde, tedarik zincirlerinin kalbinde […]
Kaspersky, barkod okuyuculardaki kimlik doğrulama açığının saldırganlara depo ağına uzaktan erişim imkânı tanıdığını Security Analyst Summit 2026'da açıkladı.
Kaspersky uzmanları, yaygın olarak kullanılan bir barkod okuyucu modeli üzerinden e-ticaret tedarik zincirlerini doğrudan siber saldırılara açık hale getirebilecek yeni bir siber saldırı vektörü ortaya çıkardı. Bali’de düzenlenen Security Analyst Summit 2026’da paylaşılan bulgular, bir deponun dijital ekosistemine yönelik yürütülen kapsamlı güvenlik denetiminin bir parçası niteliğinde.
Kaspersky’nin Türkiye’de 1.000 kişiyle gerçekleştirdiği araştırmada katılımcıların yaklaşık yüzde 16’sı özgeçmiş hazırlamak için yapay zeka araçlarını kullandığını söyledi. Şirketin 19 Ekim tarihli açıklaması, iş amaçlı görevlerde bu araçlardan yararlananların oranını ise yaklaşık yüzde 40 olarak verdi. Yapay zeka destekli işe alım sistemleri yaygınlaşırken, başvuru metnini hazırlayan tarafta da benzer araçların kullanılması yeni bir gizlilik sorusunu gündeme getiriyor. Öncelikle bu oranların neyi anlattığını ayırmak gerekiyor. Araştırma, Kaspersky’nin talebiyle 2026’da Türkiye’de 1.000 katılımcıyla yapıldı. Bülten, örneklemin seçilme yöntemini, saha tarihlerini ve hata payını ayrıntılandırmıyor. Bu nedenle yüzde 16’yı bütün iş arayanların ya da Türkiye nüfusunun kesin oranı olarak okumamak gerekiyor. Veriler katılımcıların bildirdiği kullanımı gösteriyor. Ayrıca iş amaçlı kullanım ile özgeçmiş hazırlama oranları, birbirinden bağımsız ve toplanması gereken iki grup olarak sunulmuyor. Özgeçmişinizi yüklemeden önce kişisel bilgileri çıkarın Şirketin önerilerinin başında, belgeyi bir sohbet robotuna vermeden önce kişisel bilgileri çıkarmak geliyor. Adınız, telefon numaranız, ev adresiniz ve e-posta adresiniz, metnin dilini düzeltmek için gerekli değil. Bunlara ek olarak işvereninize ait gizli proje adlarını, müşteri bilgilerini ve gizlilik sözleşmesi kapsamındaki ayrıntıları da paylaşmamanız gerekiyor. Burada bütün yapay zeka hizmetlerinin her veriyi aynı biçimde kullandığını varsaymak doğru olmaz. Saklama, model eğitimi ve veri paylaşımı koşulları hizmete, hesap türüne ve ayarlara göre değişebilir. Bu nedenle … Türkiye araştırmasında katılımcıların yüzde 16’sı CV için yapay zeka kullanıyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Kaspersky, yapay zeka destekli özgeçmiş (CV) hazırlama rehberi yayınladı.
Kaspersky, kullanıcıların kişisel konularda yapay zekadan aldığı desteği ölçmek amacıyla gerçekleştirdiği araştırmanın sonuçlarını paylaştı.
Kaspersky’nin araştırmasına göre DDoS saldırıları karanlık ağda hedefe, süreye ve özelliklere bağlı olarak 30 ila 2 bin dolar arasında satılıyor. Bazı durumlarda saldırı maliyeti bir fincan kahveden düşük.
Kaspersky, kurumsal altyapılarda kullanılan otonom yapay zeka (YZ) ajanlarının oluşturabileceği güvenlik risklerinin azaltılmasına yönelik "Siber Bağışıklık Perspektifinden YZ Ajanı Güvenliği" başlıklı raporunu yayınladı.
Kaspersky Tehdit İstihbaratı Portalı’nın son güncellemesi, SOC ekiplerinin ve tehdit analistlerinin günlük çalışmalarını daha hızlı ve kolay hale getiriyor. Yapay zekâ destekli özetleme ve üçüncü taraf yapay zekâ araçları için MCP bağlantısı, 25 petabaytın üzerindeki...
Son 12 ayda perakende şirketlerinin %87’si en az bir siber saldırıyla karşı karşıya kaldı. Kaspersky’nin perakende ve toptan satış sektörü uzmanlarıyla gerçekleştirdiği küresel araştırma; sektörün yüzleştiği temel riskleri, operasyonel zorlukları ve bu tehditlere karşı alınabilecek...
Kaspersky, 20-23 Ekim 2026 tarihlerinde Endonezya’nın Bali kentinde düzenlenecek 18. yıllık Security Analyst Summit’in (SAS 2026) gündemini açıkladı. Geleneksel etkinlik formatlarının dışına çıkan SAS 2026, katılımcıların bireysel hareket eden birer asi olarak etkinlik boyunca ilerlediği...
Kaspersky araştırmacıları, MacSync adlı bilgi hırsızı yazılımın yeni bir sürümünü tespit etti. Zararlı yazılım; tarayıcı verileri, kayıtlı parolalar, kripto cüzdan bilgileri ve macOS Keychain dosyası gibi hassas verilere erişmeye çalışıyor.
Türkiye, Afrika ve Orta Doğu (META) bölgesinde gerçekleştirilen yeni araştırma, genç aile bireyleri ve arkadaşların ileri yaştaki kişilerin dijital dünyada yol almasına yardımcı olmada kritik bir rol üstlendiğini ortaya koyuyor. Uygulama yüklemekten çevrim içi bankacılık...
Kaspersky, dahili güvenlik kontrollerinin ve antivirüs veritabanı geliştirme süreçlerinin güvenilirliğini bir kez daha ortaya koyan SOC 2 Type II denetimini başarıyla tamamladı. Yapılan değerlendirme, şirketin antivirüs veritabanı geliştirme ve yayınlama süreçlerinin uluslararası kabul görmüş standartları...
Kaspersky Premium for macOS artık, Mac kullanıcılarının cihazlarında yer açmaya çalışırken karşılaştığı yaygın bir soruna çözüm sunan App Cleaner özelliğini içeriyor. Bir uygulama Çöp Kutusu’na sürüklenerek kaldırıldığında, uygulamayla ilişkili önbellekler, tercihler, destek dosyaları ve diğer...
Küresel siber güvenlik şirketi Kaspersky, eylül ayının başında Endonezya’nın Bali kentinde düzenlenen META Partner Konferansı 2026 kapsamında, Orta Doğu, Türkiye ve Afrika (META) bölgesindeki 22 ülkeden 100’ün üzerinde iş ortağını bir araya getirdi. Etkinlikte şirketin...
Kaspersky, tehdit aktörlerinin motivasyonlarına dikkati çekmek ve siber saldırıların yol açabileceği olmsuz sonuçlara karşı uyarmak amacıyla küçük ve orta boy işletmelere (KOBİ) yönelik gerçekleştirdiği siber güvenlik araştırmasının sonuçlarını paylaştı.
Kaspersky Next Optimum yeni güncelleme, küçük ve orta ölçekli işletmelerin mevcut teknoloji altyapılarını yeniden tasarlamaya gerek kalmadan, ihtiyaçlarına özel Güvenlik Modülleri ekleyerek korumalarını güçlendirmesine olanak tanıyor. Güvenlik Farkındalığı, E-posta Güvenliği, İş Yükü Güvenliği, Tehdit Arama...
Stories on this topic, gathered from every source.