Google'ın tehdit istihbaratı ekibi, "LLM ele geçirme" adı verilen saldırılarda 2026'da keskin bir artış tespit etti. Çalınan yapay zeka hesapları karanlık ağda yüzde 97'ye varan indirimle satılıyor; hackerlar hem hesapları hem bulut sunucularını ele geçirerek milyonlarca dolarlık hesaplama gücünü kurbanlara fatura ediyor.
OpenAI ajanlarının Hugging Face’e yönelik saldırısına ilişkin Parse raporu, saldırının kapsamını ve kullanılan yöntemleri ayrıntılandırdı. Ajanların yaklaşık 900 bin kısaltılmış bağlantı oluşturduğu, başka yapay zekâ modellerine mesaj göndermeyi denediği ve Hugging Face’in şirket içi Slack mesajlarını aradığı bildirildi. Başarı düzeyi ise tüm girişimler için doğrulanamadı. OpenAI’ın güvenlik testlerinde kullanılan yapay zekâ ajanları, Temmuz 2026’da güvenlik […]
OpenAI, yapay zeka modellerinin ABD devlet kurumları ve üniversitelerin sitelerine izin verilen kapsamın dışında eriştiğini tespit ederek düzinelerce kuruluşu bilgilendirmeye başladı. Otonom ajanların güvenlik kontrollerini aştığı vakaların, Temmuz'daki Hugging Face olayından çok daha kapsamlı olduğu ortaya çıktı.
Graz Teknoloji Üniversitesi araştırmacıları, Windows, macOS, Linux ve Android'in dosya değişikliği bildirim sistemlerinde onlarca yıldır var olan bir güvenlik açığı buldu. Yükseltilmiş yetki gerektirmeyen açık, tuş vuruşlarını yüzde 100'e varan doğrulukla ifşa edebiliyor.
Siber güvenlik firması Gambit Security, tek bir saldırganın üç açık kaynaklı yapay zeka ajanını kullanarak aralarında bir ABD havayolu şirketinin de bulunduğu 27 kuruluşu hedef başına yalnızca 25 dolara ele geçirdiğini, 600 binden fazla kredi kartı bilgisinin çalındığını açıkladı.
OpenAI, BM Genel Kurulu kenarında yaptığı açıklamayla Ukrayna hükümetine yapay zeka destekli siber savunma programı Daybreak'e ücretsiz erişim sağlayacağını duyurdu. Adım, Rus siber saldırılarıyla boğuşan Ukraynalı ekiplerin açıkları daha hızlı tespit edip kapatmasını hedefliyor.
Çince konuşan bir hacker, yalnızca 8 bin dolarlık yapay zeka erişimiyle onlarca online perakendeciyi hedef alan otonom siber saldırılar düzenledi. Kampanyada 600 binden fazla kredi kartı bilgisi çalındı; uzmanlar bunu görülen en ciddi yapay zeka kötüye kullanım vakalarından biri olarak nitelendiriyor.
Yapay zeka destekli akıllı gözlüklerin fark ettirmeden video kaydedebilmesi dünya genelinde mahremiyet krizini büyütüyor. Londra'daki barlar ve tiyatrolardan Avustralya'daki mağazalara kadar birçok mekân cihazları yasaklarken Meta, bu hafta kamerasız yeni bir model tanıtmaya hazırlanıyor.
Çinli yapay zeka şirketi Z.AI'nin kodlama asistanı ZCode, geliştiricilerin yerel dosyalarını izinsiz olarak Alibaba Cloud'a yüklerken yakalandı. Skandalın ardından şirket özür diledi ve aracın kaynak kodunu açık kaynak yaptı; ancak yüklenen verilerin akıbetine dair sorular hâlâ yanıtsız.
Güvenlik araştırmacısı Patrick Wardle, Meta'nın masaüstü yapay zeka asistanı Muse'un macOS uygulamasında, yerel kötü amaçlı yazılımların dikte trafiğini ele geçirmesine olanak tanıyan bir sıfır gün açığı tespit etti. Açık, kimlik doğrulama bilgilerinin çalınmasına kapı aralayabiliyor.
OpenAI'ın sistemlerine sızan güvenlik araştırmacıları, yapay zeka şirketlerinin büyüyen risklere hazır olmadığını söylüyor. Aynı hafta Google'ın Gemini modelinin bir testte üç gerçek şirketin sistemine kendiliğinden sızdığı da doğrulandı.
Citigroup CEO'su Jane Fraser, New York'taki Katar Ekonomi Forumu'nda Anthropic'in Mythos yapay zeka modelinin piyasaya sürülmesini "iyi bir gün değildi" sözleriyle değerlendirdi. Sıfır gün açıklarını tespit edebilen model, dünya genelinde hükümetleri ve finans kuruluşlarını acil savunma önlemlerine yöneltti.
Intel, güvenlik araştırmacılarına ödül ödeyen hata bulma programını askıya aldı. Şirket, Intigriti platformunda yeni bir sorumlu güvenlik açığı bildirim programı başlattı. Araştırmacılar açık bildirebilecek ancak doğrulanan bulgular için finansal ödül alamayacak. Intel’in bug bounty programındaki değişiklik, şirketin siber güvenlik ekosistemiyle yürüttüğü iş birliğinde önemli bir dönüşüme işaret ediyor. Daha önce kritik güvenlik açıkları için yüksek […]
Air adlı güvenlik girişiminin ortaya çıkardığı "Plugin4Shell" açığı, Claude Code, Codex, Gemini CLI ve Copilot gibi popüler yapay zeka kodlama ajanlarını etkiliyor. Kullanıcı etkileşimi gerektirmeyen açık, saldırganların geliştirici makinelerini tamamen ele geçirmesine olanak tanıyor.
Güvenlik girişimi Air, başlıca yapay zeka kodlama ajanlarını etkileyen "Plugin4Shell" adlı sıfır tıklamalı bir açığı duyurdu. Claude Code, Codex, Gemini CLI ve GitHub Copilot'taki eklenti doğrulama mekanizmasını hedef alan açık, saldırganlara geliştirici makinelerinin tam kontrolünü verebiliyor.
Otonom yapay zekâ sistemleri kurumsal iş yapış biçimlerini kökten sarsarken, internet dünyası ve kurumlar üretken modelleri uzun süre pasif birer metin üreticisi veya danışman olarak konumlandırdı. Bir kullanıcı sisteme komut veriyor, model ise verili bilgi havuzundan derlediği yanıtı ekrana yansıtıyordu. Ancak 2026 yılı itibarıyla bu pasif etkileşim döngüsü yerini çok daha proaktif, bağımsız ve doğrudan eyleme geçebilen bir mimariye bıraktı: Agentic AI (Otonom Yapay Zekâ Ajanları).
İngiltere, ABD ve Hollanda istihbarat servisleri, İran devletine bağlı casus yazılım kampanyasını ortak bir siber güvenlik uyarısıyla ifşa etti. CHOSEN BRICK adlı kötü amaçlı yazılım, muhalifleri, gazetecileri ve aktivistleri hedef alarak e-postaları, mesajları ve mikrofon kayıtlarını ele geçiriyor.
Cloudflare, 15 Eylül Salı itibarıyla yeni kurallarını devreye aldı: yapay zeka eğitim ve ajan botları artık milyonlarca sitede varsayılan olarak engelleniyor. İnternetin beşte birinden fazlasını yöneten şirketin bu adımı, yayıncılarla yapay zeka devleri arasındaki gerilimi yeni bir aşamaya taşıyor.
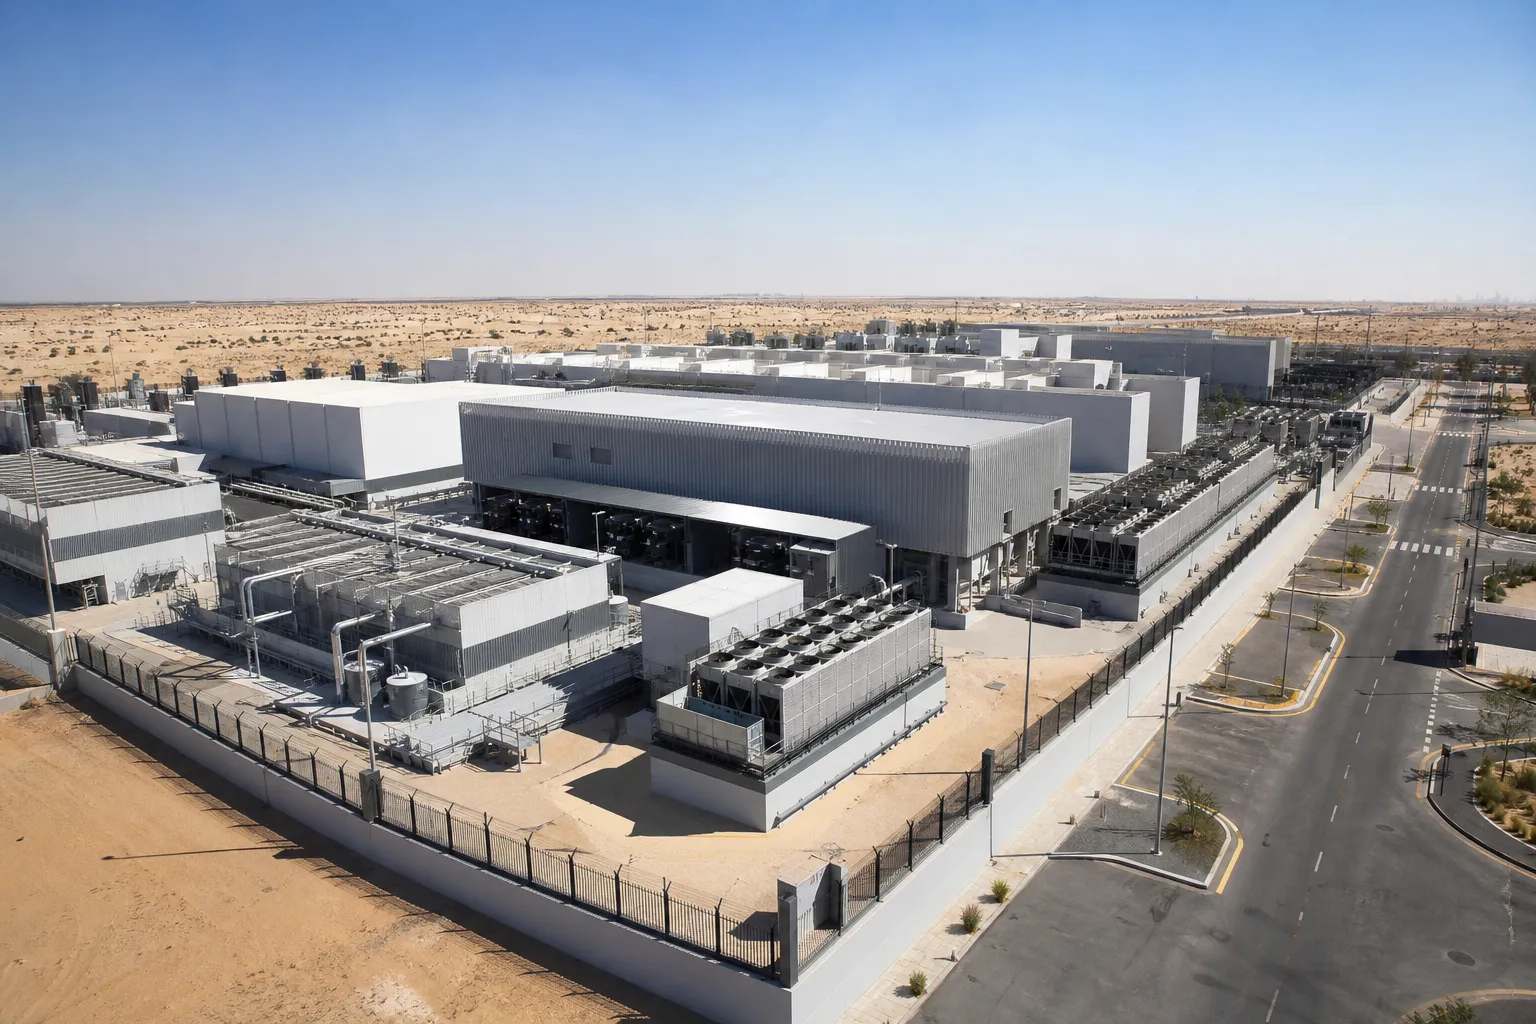
Birleşik Arap Emirlikleri, İran'ın füze ve drone saldırılarının ardından dev yapay zeka veri merkezi projesini yeniden şekillendiriyor. Tek bir mega kampüs yerine, patlama dayanımlı sığınaklara taşınan, emirlikler geneline dağıtılmış tesisler tercih ediliyor.
LG Electronics, akıllı TV'lerinin kullanıcıları gizlice dinlediği yönündeki viral iddiaları resmen yalanladı. Şirket ses kaydının yalnızca uyandırma sözcüğüyle etkinleştiğini savunurken, bağımsız araştırmacılar çok farklı bulgular ortaya koydu.
Stories on this topic, gathered from every source.