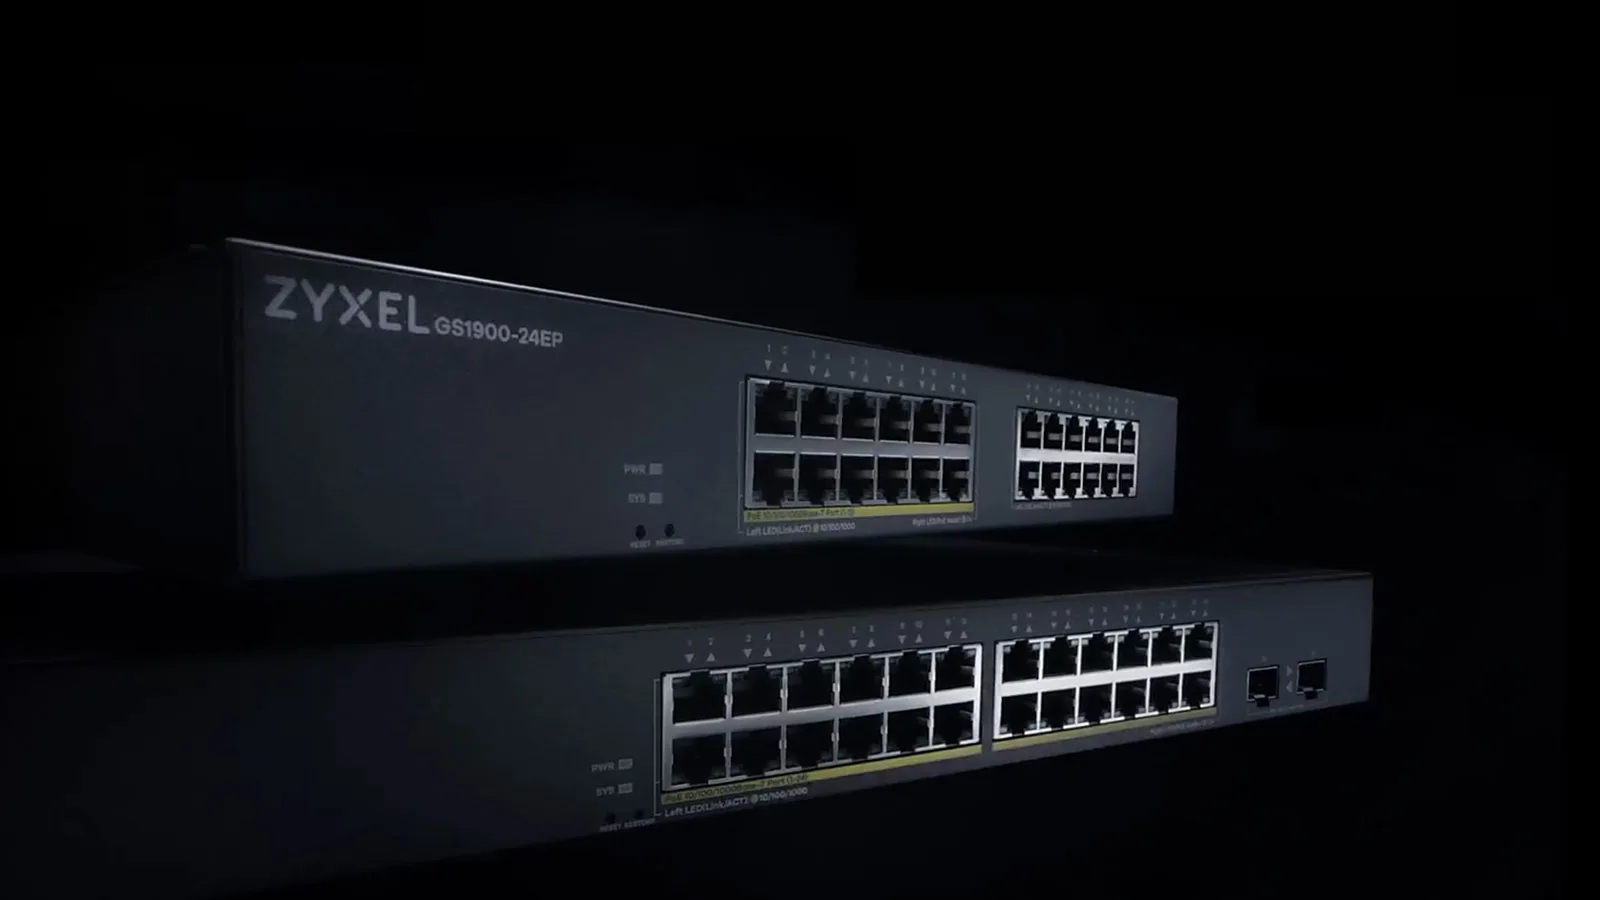
Zyxel, GS1900 serisi ağ anahtarlarında saldırganların kimlik doğrulaması olmadan uzaktan komut çalıştırmasına olanak tanıyan CVE-2026-107441 güvenlik açığını giderdi. GreyNoise araştırmacılarına göre Kapibala adlı tehdit aktörü, söz konusu açıktan yararlanarak 48 ülkede 996 cihazı ele geçirdi ve yapılandırma dosyalarıyla kimlik bilgilerini topladı. Şirket, yeni güvenlik güncellemelerini 22 Ekim 2026’da yayınlarken yöneticilere etkilenen cihazların ürün yazılımlarını güncelleme …
Stories on this topic, gathered from every source.