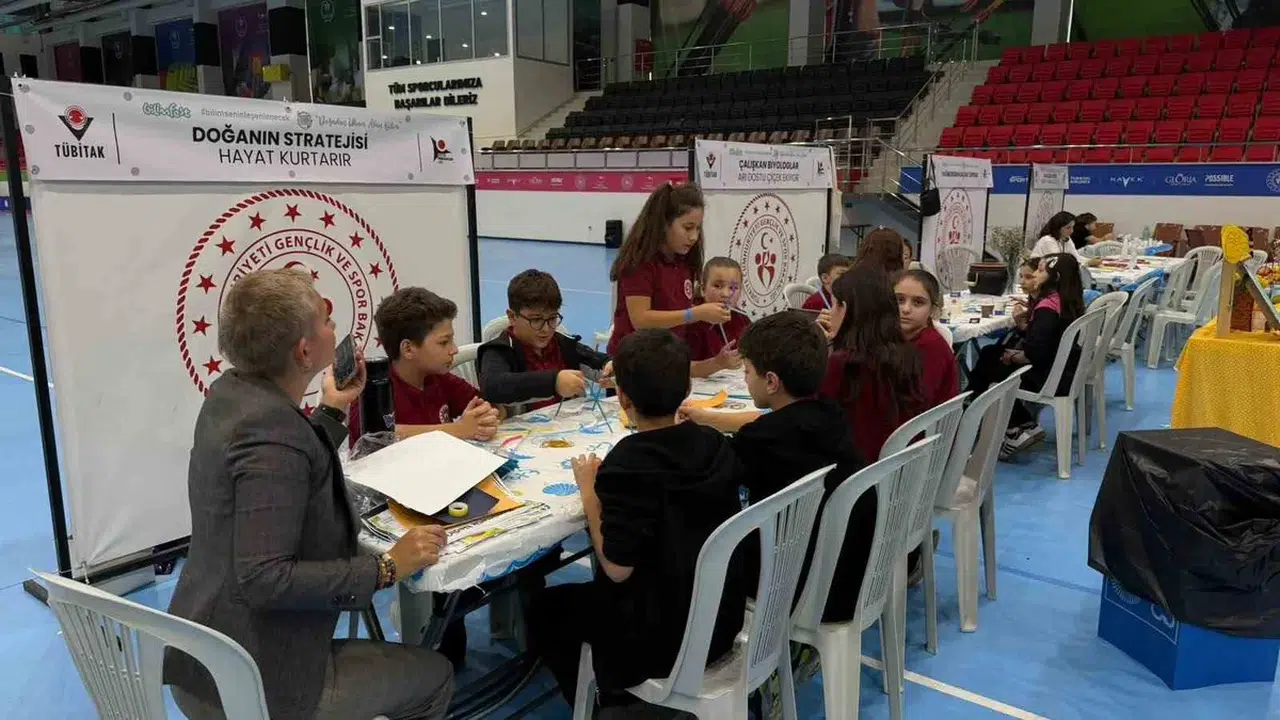
Samsun İlkadım'da TÜBİTAK 4007 desteğiyle hayata geçirilen bilim şenliği, doğa ve teknolojiyi birleştiren 26 farklı atölye ile ziyaretçilerini ağırlamaya başladı.
Read the full story at the source
This story was published by Megabayt.
See other sources covering this event →
GM, dördüncü nesil elektrikli platformunda LMR batarya, daha az parça ve merkezi bilgisayarla verimliliği artırmayı hedefliyor. GM, yeni elektrikli platformunda aynı enerjiyle yüzde 20 fazla menzil hedefliyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Almanya’daki dağıtım şebekesi işletmecisi Netze BW, uygun çatı tipi güneş enerjisi başvurularında bağlantı incelemesini birkaç dakikaya indirdi. Otomatik değerlendirme sistemi, güneş enerjisi tesisleriyle elektrik şebekesinin bağlantısını hızlandırmayı hedefliyor. Ancak beş dakikalık işlem, 15 kWp’ye kadar olan ve şebeke açısından açık biçimde uygun görülen standart başvurular için geçerli. Şirketin verdiği örnekte, gece 01.03’te iletilen bir başvuru için bağlantı noktası bilgisi 01.08’de gönderildi. Netze BW, sistemdeki arayüzlerin çoğunlukla yaklaşık beş dakikada tamamlandığını belirtiyor. Buna karşılık resmî duyuru, genel geri bildirim süresi için çoğu durumda bir güne kadar uzanan bir çerçeve çiziyor. Dolayısıyla her başvuru sahibine koşulsuz beş dakika sözü verilmiyor. Dijital şebeke modeli, elektrik hatlarını, trafo merkezlerini ve bina bağlantılarını birlikte değerlendiriyor. Yazılım boş kapasiteyi hesaplıyor, teknik sınırları kontrol ediyor ve daha önce onaylanan bağlantıları da hesaba katıyor. Belirsiz veya karmaşık başvuruları ise uzmanlar inceliyor. Böylelikle otomasyon, teknik değerlendirmeyi kaldırmak yerine standart durumlarda bu değerlendirmeyi hızlandırıyor. Beş dakikalık yanıt bütün kurulumun tamamlandığı anlamına gelmiyor Başvuru sahibi veya elektrik uzmanı, müşteri portalına konum, güç ve teknik kurulum bilgilerini giriyor. Veriler ilgili şebeke bölümüne aktarılıyor ve otomatik inceleme başlıyor. Olumlu yanıtın ardından sipariş, fiziksel bağlantı, devreye alma ve faturalandırma gibi aşamalar devam ediyor. Bu nedenle haberdeki süre, panellerin çatıya yerleştirilmesini veya tesisin enerji üretmeye … Netze BW, uygun güneş paneli bağlantılarına beş dakikada onay verebiliyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Bir güvenlik araştırmacısı, web sitelerinin önemli bölümünü çalıştıran yazılımın en yeni sürümünde sunucuyu uzaktan ele geçirebildiğini söylüyor. Saldırı ise yalnızca belirli ayarlar ve hatalı site koduyla mümkün görünüyor.
BMW iX5, 460 kW şarj gücünü gösterdi. Marka 141 kWh bataryada yüzde 10’dan 80’e 23 dakika, 10 dakikada 363 km WLTP menzili vadediyor. BMW iX5, 460 kW şarjla 10 dakikada 363 km menzil vadediyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Alman otomobil üreticisi BMW, 2027 yılının sonuna kadar 8.000 kişilik istihdam azaltma hedefini gerçekleştirmek amacıyla gönüllü ayrılık programında bazı çalışanlarına 650 bin euroyu aşan tazminat teklif ediyor. Şirket, çalışanların kendilerine sunulan ödeme tutarlarını inceleyebileceği dijital bir portal hazırlarken hesaplamalarda yaş, kıdem süresi ve maaş bilgilerini esas alıyor. Program kapsamında ayrılmayı kabul eden çalışanlar, tazminatlarını farklı …
Microsoft, ARTEX adlı yapay zekâ destekli sızma testi çerçevesini kullanan Storm-0940 grubunun yüzlerce kuruluşu hedef aldığını açıkladı. Yeni tehdit istihbaratı raporu, yapay zekâ araçlarının siber saldırılarda kullanılmasına ilişkin yeni bir örnek sunuyor. Şirket, ConnectWise Cloud Backup uygulamasındaki tedarik zinciri ihlalini de Çin devletiyle bağlantılı olarak değerlendirdiği bu gruba bağlıyor. Raporda, bazı saldırılarda ilk hedeflemeden ayrıcalıklı bulut erişimine kadar geçen sürenin üç saatin altında kaldığı belirtiliyor. Buradaki kritik nokta yalnızca saldırı sayısı değil. Otomasyon, saldırganların birden fazla yolu kısa sürede denemesine ve savunma ekiplerinin müdahale süresinin daralmasına yol açabiliyor. Microsoft’un değerlendirmesine göre saldırganlar, müşteri ortamlarına daha önce erişim izni verilmiş uygulamalardan yararlandı. Böylelikle her işlemde yeni bir kullanıcı oturumu açılması gerekmiyordu. Ancak etkilenen bir uygulamanın ortamda bulunması veya başarılı kimlik doğrulama görülmesi, müşteri verilerinin mutlaka okunduğunu ya da dışarı aktarıldığını göstermiyor. Bunları belirlemek için sonraki etkinliklerin ayrıca incelenmesi gerekiyor. Şirket, saldırı girişimlerinin çoğunun başarılı olmadığını da belirtiyor. Bu nedenle hedeflenen yüzlerce kuruluşu, yüzlerce doğrulanmış veri sızıntısıyla eşitlememek gerekiyor. Raporun bazı ortamlarda yüksek ayrıcalıklı erişim ve kalıcılık tespit etmesi ise olayın yalnızca başarısız denemelerden oluşmadığını gösteriyor. ConnectWise, müşteri ortamlarının ayrıca incelenmesini istiyor ConnectWise’ın 22 Ekim tarihli güncellemesi, eski adı SkyKick olan Cloud Backup ile ilişkili uygulama kimlik bilgilerine yetkisiz erişim tespit edildiğini … Microsoft, ARTEX ile hızlanan ConnectWise saldırısının ayrıntılarını açıkladı haberi ilk önce Teknoblog üzerinde yayımlandı.
Comments