Atlassian, Jira, Confluence ve diğer kendin barındırılan Veri Merkezi ürünlerini etkileyen kritik bir dosya erişimi açığı konusunda müşterilerini uyardı. CVE-2026-21589 olarak izlenen açık, kimlik doğrulaması gerektirmeden uygulamanın web kök dizinindeki belirli dosyalara erişilmesine yol açabiliyor. Saldırının gerçekleşmesi için hedef dosyanın tam adının ve yolunun önceden bilinmesi gerekiyor, ayrıca açık dizin içeriğinin listelenmesine veya dosyaların taranmasına …
Atlassian, Jira, Confluence ve diğer kendin barındırılan Veri Merkezi ürünlerini etkileyen kritik bir dosya erişimi açığı konusunda müşterilerini uyardı. CVE-2026-21589 olarak izlenen açık, kimlik doğrulaması gerektirmeden uygulamanın web kök dizinindeki belirli dosyalara erişilmesine yol açabiliyor.
This is an excerpt. Copyright belongs to the source; the full story is published on their site.
Read the full story at the source
This story was published by ÇözümPark.
See other sources covering this event →
Kapalı telefonun konumu nasıl bulunuyor? Bluetooth tabanlı bulma ağlarının telefon kapalıyken nasıl çalışabildiğini ve batarya bittiğinde ne olduğunu anlatıyoruz.
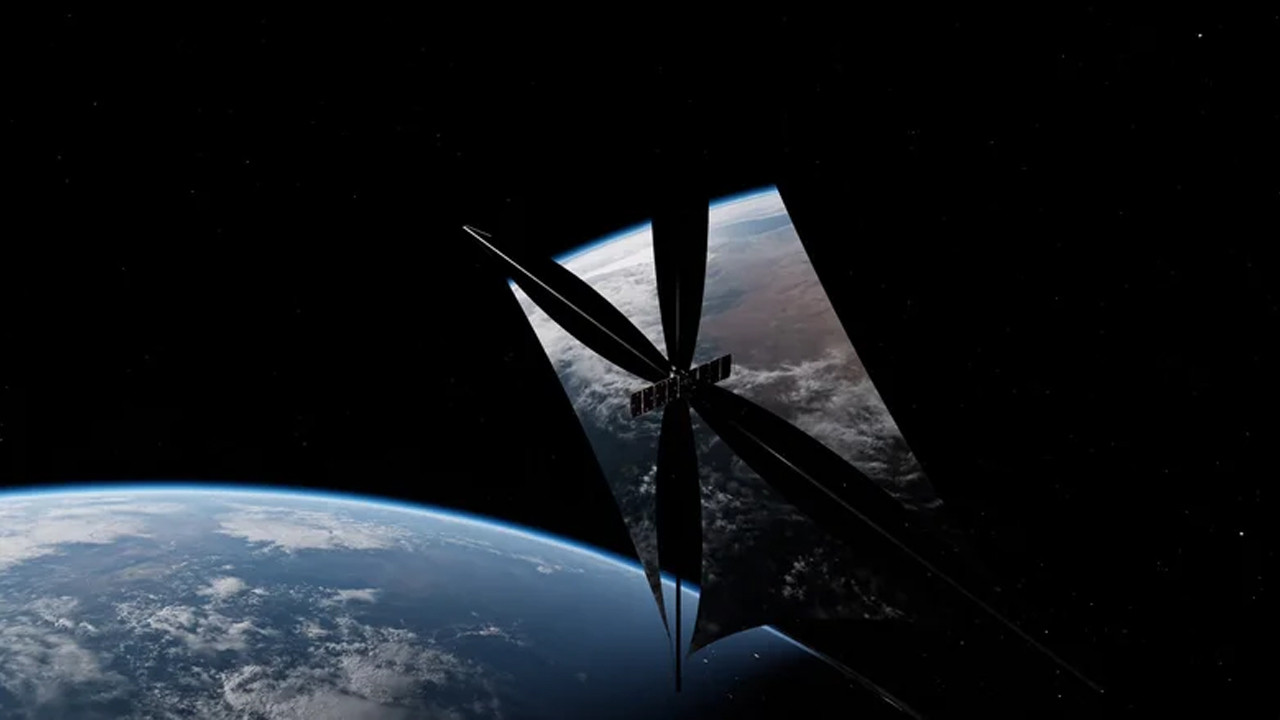
Reflect Orbital, güneş battıktan sonra belirli bölgeleri uzaydaki aynalarla aydınlatma planında önemli bir eşiği geçti. İlk gösteri uydusu için FCC izni alan şirketin uzun vadeli hedefi 50 bin uyduluk bir ağ kurmak. Astronomlar ise projenin sonuçlarından endişeli.
Windows 11’de, 8.3 dosya adı desteği devre dışı bırakıldığında bazı programların dosyaları kaydetme biçimi, dosyanın oluşturulma tarihinin değişmesine yol açabiliyor. Sorun, bir blog okuyucusunun bildirimine dayanıyor; Microsoft’un hatayı doğruladığına veya düzeltme yayımladığına ilişkin bir bilgi paylaşılmadı. Dosya sistemi tünelleme nasıl çalışıyor? Bazı uygulamalar bir dosyayı kaydederken mevcut dosyanın üzerine doğrudan yazmak yerine yeni bir dosya …
Netflix büyüyen abone sayısını pazarlama için kullanmaya başladı. Belirli Disney+ içerikleri bu haftadan itibaren Netflix kütüphanesinde yerini alacak.
Yapay zekâ modellerinin belirli bir performans seviyesine ulaşma maliyeti, Epoch AI araştırmasına göre her çeyrekte yaklaşık yüzde 50 azalıyor. Araştırma kuruluşu, söz konusu düşüşün yıllık bazda yaklaşık 13 katlık maliyet avantajına karşılık geldiğini ve batarya teknolojisi, DNA dizileme ile bilgi işlem alanlarındaki tarihsel düşüşleri geride bıraktığını bildiriyor. Daha ucuz modeller kurumsal kullanımı genişletirken yapay zekâ …
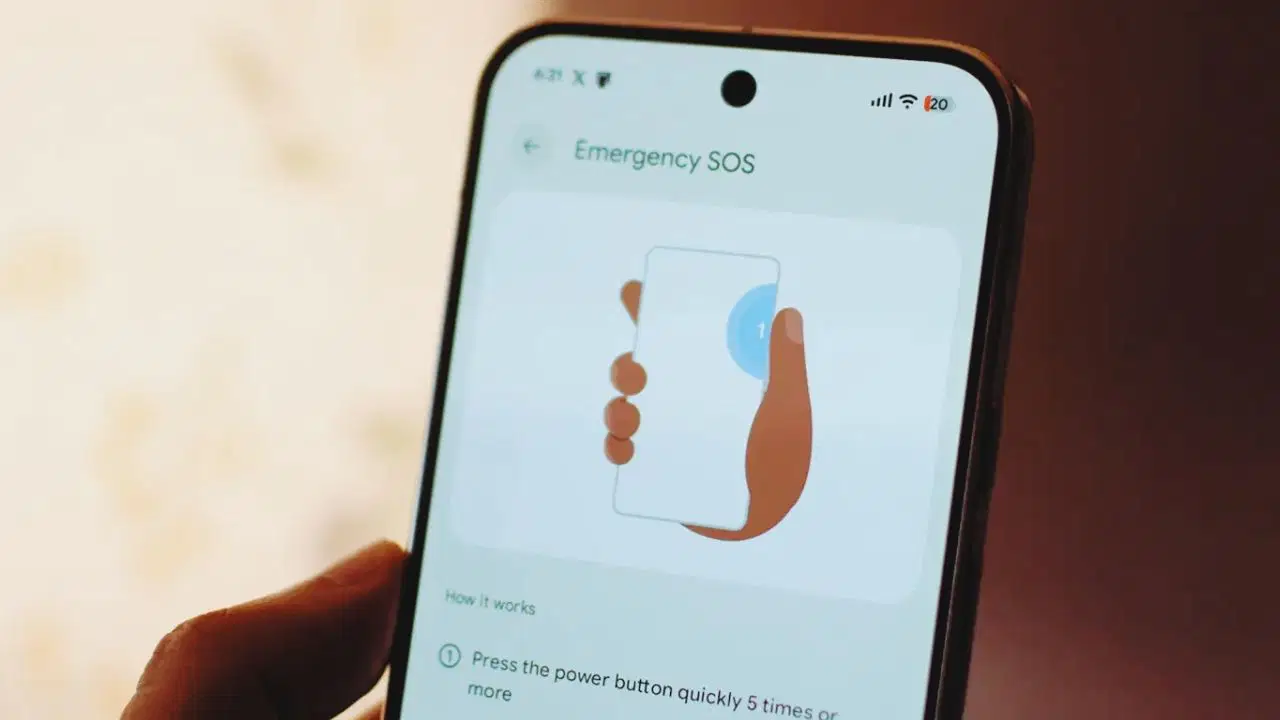
Android telefonlarda acil yardım çağrısı yapmak için belirli tuş kombinasyonları yapmak gerekiyor.


Comments