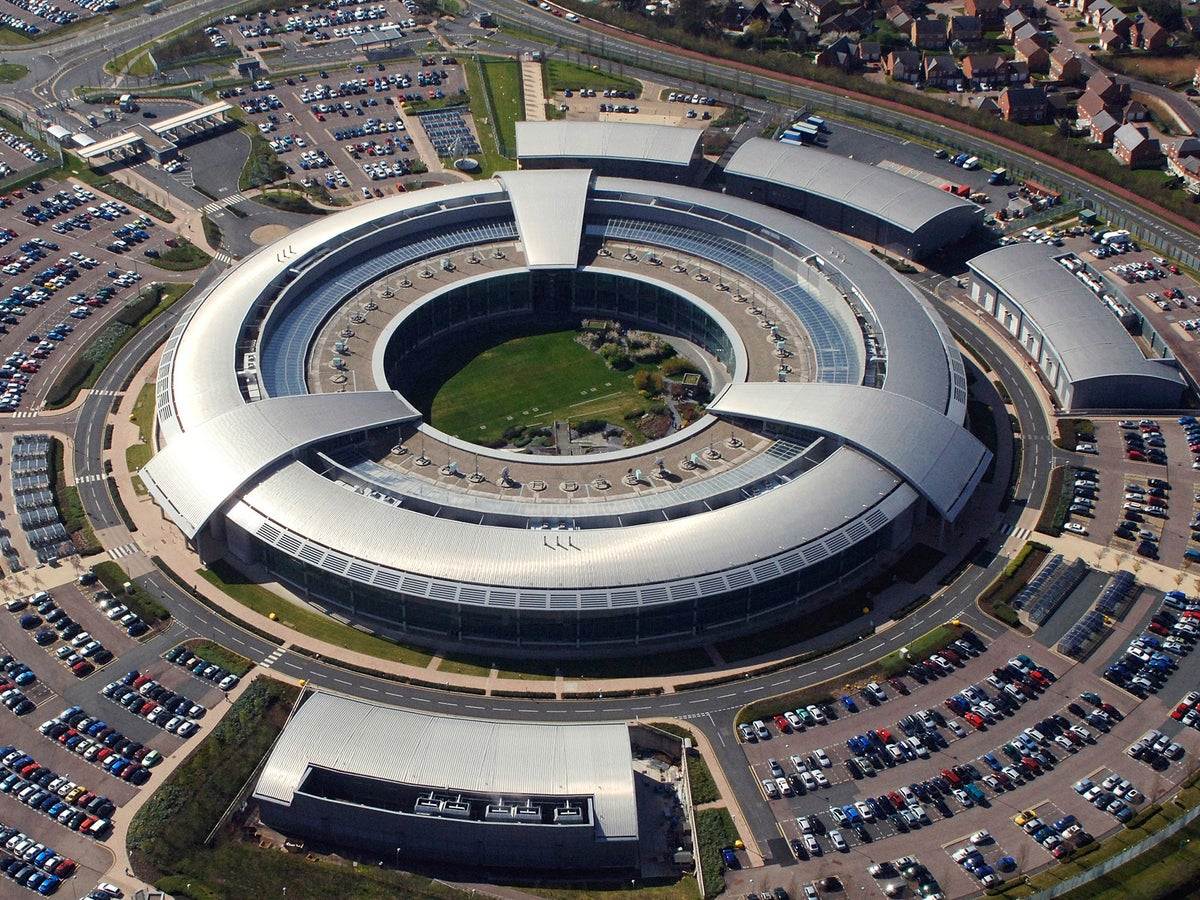
Britanya istihbaratı, İranlı casusların muhalifleri hareketlerinin izlenmesine imkan tanıyan bir casus yazılımla hedef aldığını tespit ettikten sonra uyarı yayımladı. GCHQ bünyesindeki Birleşik Krallık (BK) Ulusal Siber Güvenlik Merkezi (NCSC), devlet bağlantılı aktörlerin mesajlaşma uygulamalarında tanıdıkları kişilerin kimliğine bürünerek muhalifleri, aktivistleri ve gazetecileri Chosen Brick adlı casus yazılımı indirmeleri için kandırdığı uyarısında bulundu. fazla oku Bu bölüm, konuyla ilgili referans noktalarını içerir. (Related Nodes field) Kötü amaçlı yazılım, kişinin rehberine, e-postalarına ve sosyal medya mesajlarının yanı sıra cihazın mikrofonuna ve ekrandaki içeriğe de erişim sağladı. ABD ve Hollanda'daki müttefikleriyle birlikte BK, hem Britanyalı muhalifleri hem de çeşitli ülkelerden diğer kişileri hedef alan bu komployu ortaya çıkardı. Kaç kişinin kötü amaçlı yazılımdan etkilendiği belirsizliğini korurken FBI, siber aktörlerin yazılımı 2023 sonbaharından beri kullandığını öne sürdü. İranlı ajanlar, büründükleri sahte kimlikleri hedeflerinin ilgi alanlarına ve önem verdiği konulara göre uyarlamak için sosyal mühendislik yöntemlerinden yararlandı. Bir vakada sahte MR sonuçları, kurbanın tuzağa düşmesini sağladı. Windows işletim sistemlerini hedef alan kötü amaçlı yazılım, cihaz yeniden başlatıldığında bile etkinliğini sürdürüyor. NCSC, çalınan bazı kişisel bilgilerin İran yanlısı sızıntı sitelerinde yayımlandığını belirtti. NCSC Operasyon Direktörü Paul Chichester, bu siber kampanyanın İran'ın muhalifleri hedef almak için dijital gözetimi acımasızca kullandığını gösterdiğini söyledi. Chichester, "Bu siber kampanyanın ayrıntıları, İran'ın rejimi eleştirenleri bastırmak amacıyla e-postaları ve mesajları çalarak ve cihazlara erişerek dijital gözetimi ne kadar acımasızca kullandığını ortaya koyuyor" dedi. Uluslararası ortaklarımızla birlikte, risk altındaki bireyleri, uyarıda açıklanan sosyal mühendislik tekniklerini öğrenmeye ve risk azaltma tavsiyelerine uymaya şiddetle çağırıyoruz. İran devleti tarafından yürütülen kötü niyetli siber faaliyetleri ifşa etmeyi sürdüreceğiz ve topluluklara çevrimiçi kişisel güvenliklerini güçlendirmeleri için pratik tavsiyelerde bulunarak destek vereceğiz. FBI da kendi uyarısını yayımlayarak İran hükümetinin İstihbarat ve Güvenlik Bakanlığı'nın (VAJA) bu kötü amaçlı yazılımı "istihbarat toplamak, veri sızdırmak ve hedefledikleri kişilerde itibar kaybına yol açmak" amacıyla kullandığını iddia etti. Kötü amaçlı yazılımla ilgili ayrıntılı teknik tavsiyeler ve bu yazılımların kurbanı olmamak için alınması gereken önlemler, NCSC'nin internet sitesinde yayımlandı. NCSC Başkanı Richard Horne, Rusya, Çin ve İran gibi düşman devletlerin BK'nin kritik sistemlerini giderek daha fazla hedef aldıklarına dair yazın uyarıda bulunmuştu. Horne, son bir yılda BK'nin kritik altyapısı kapsamındaki kuruluşları etkileyen siber saldırıların 4'te üçünün düşman devlet aktörleriyle bağlantılı olabileceğini söylemişti. *İçerik orijinal haline bağlı kalınarak çevrilmiştir. Independent Türkçe'nin editöryal politikasını yansıtmayabilir. independent.co.uk/news Independent Türkçe için çeviren: Büşra Ağaç çeviri avurpa BİRLEŞİK KRALLIK İRAN CASUS YAZILIM Birleşik Krallık Ulusal Siber Güvenlik Merkezi'ne göre, İranlı ajanlar kurbanları tuzağa düşürmek için sahte MR test sonuçları gibi sosyal mühendislik hilelerine başvurdu Bryony Gooch Pazar, Eylül 20, 2026 - 10:15 Main image: Cheltenham'deki GCHQ binası (AFP) Dünya related nodes: İran, İsrail'in vurduğu nükleer tesisi yeniden mi inşa ediyor? Label: ÇEVİRİ Type: news SEO Title: İranlı casuslardan muhaliflere yeni tuzak: Sahte MR sonuçları kullandılar copyright Independentturkish: original url: https://www.independent.co.uk/news/world/middle-east/iran-state-actors-spyware-ncsc-warning-b3050729.html
Read the full story at the source
This story was published by Independent.
İran Meclis Başkanı Muhammed Bakır Kalibaf, ülkesinin şartları karşılanmadığı ve ABD taahhütlerini yerine getirmediği sürece Hürmüz Boğazı’nın açılmayacağını söyledi
Mısır Cumhurbaşkanı Abdulfettah es-Sisi, ABD ile İran arasındaki krizin sona erdirilmesi için kapsamlı bir anlaşmaya varılması çağrısında bulundu.
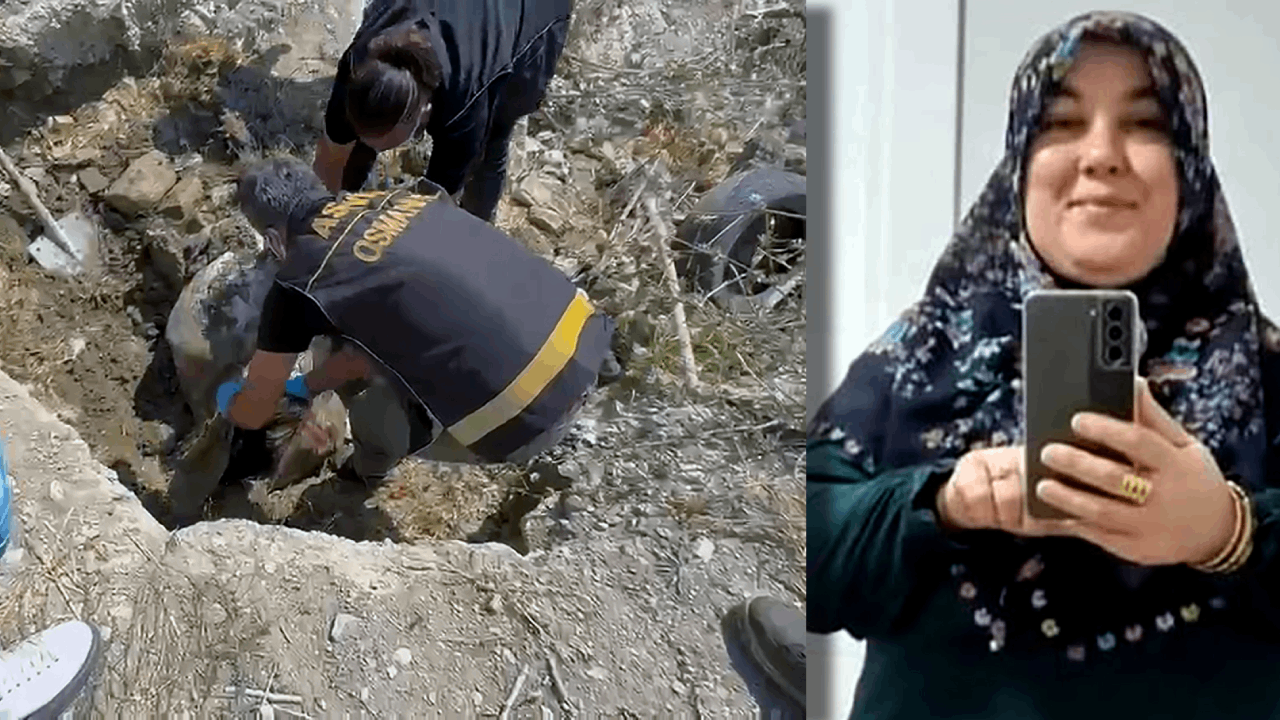
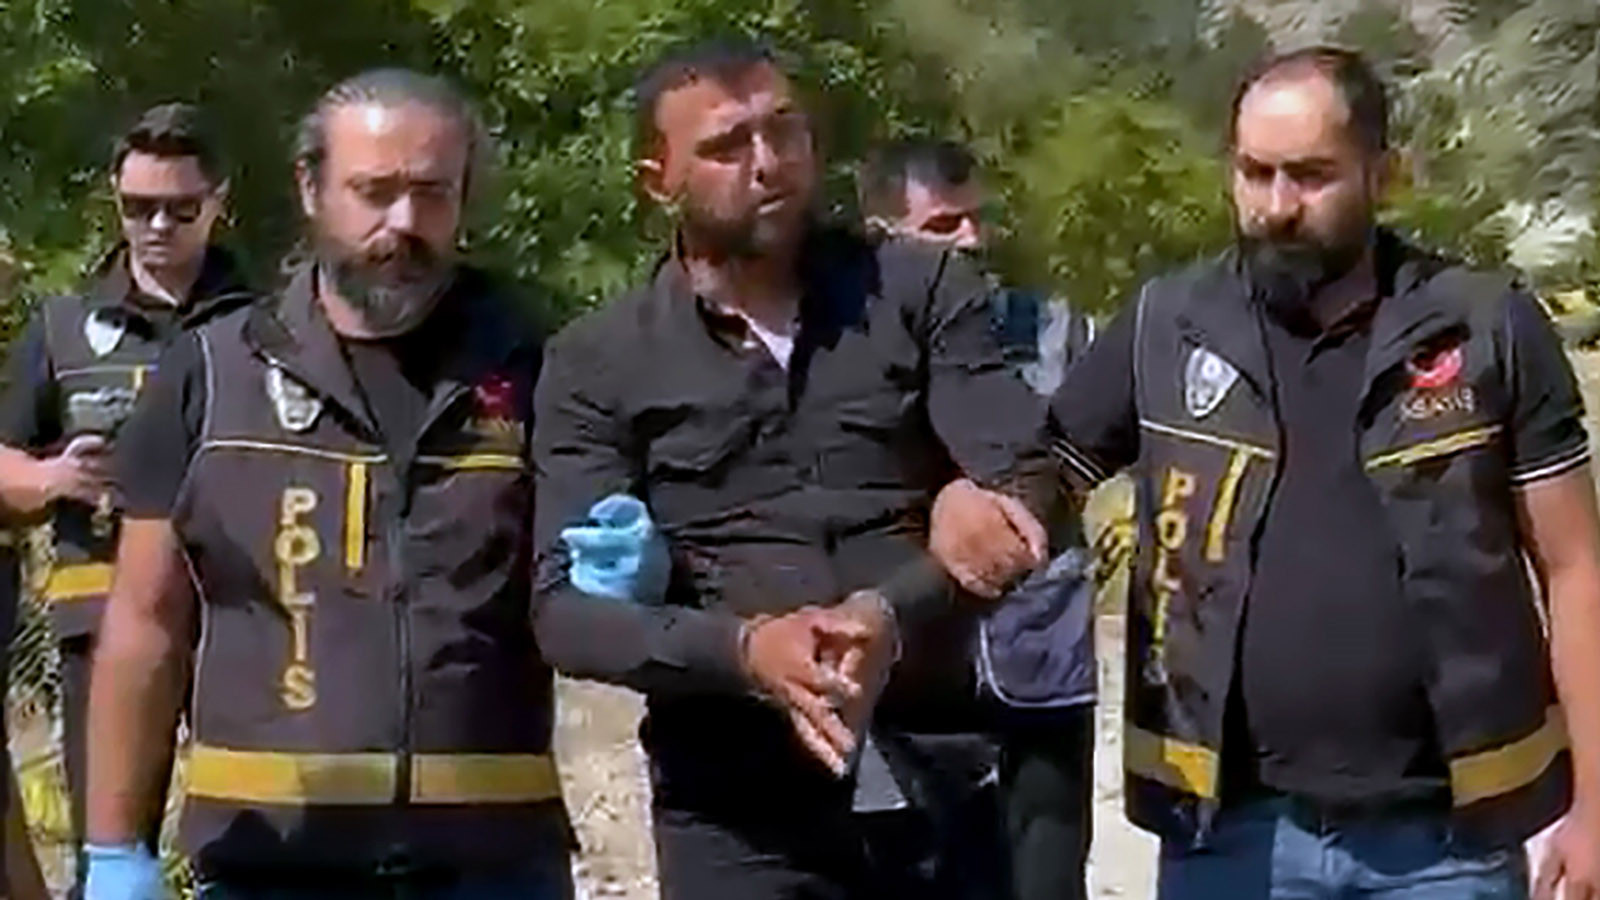
Osmaniye'nin Düziçi ilçesinde, 26 Ağustos tarihinde yürüyüş yapmak için evinden çıkan ve bir daha kendisinden haber alınamayan 54 yaşındaki Ayşegül Yaşar'ın cansız bedeni, 24 gün sonra Kahramanmaraş'ta ormana gömülü halde bulundu. Gözaltına alınan T.K. (34), Yaşar'ı otomobilde tartıştıkları sırada boğarak öldürdüğünü itiraf etti.
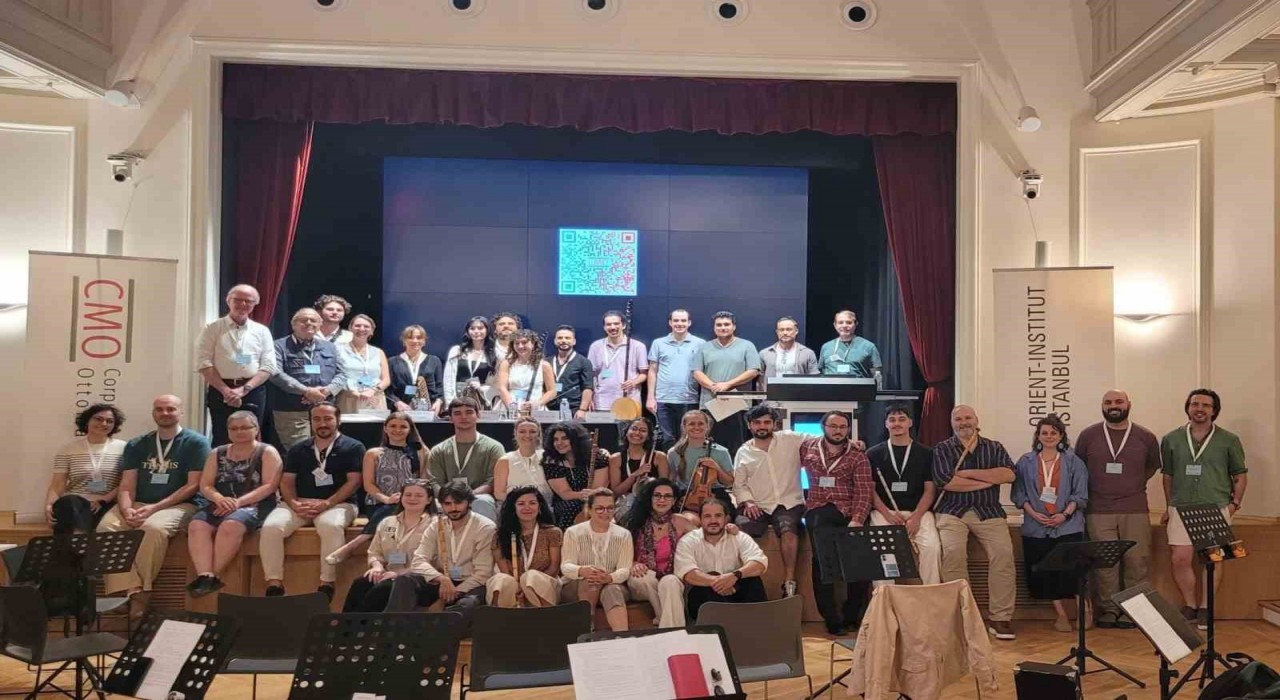
Anadolu üniversitesi Devlet Konservatuvarı Türk Müziği Bölümü Kurucu öğretim üyesi Prof. Esra Berkman, Münster üniversitesi Ve Orient-ınstitut ıstanbul Iş Birliğiyle Yürütülen Corpus Musicae Ottomanicae (cmo) Projesinin 2026 Yaz Akademisinde Atölye çalışması Gerçekleştirdi.

Comments