Microsoft, 13 Ekim 2026’da yayımladığı Windows Server 2025 toplu güncellemesi KB5126646 ile Quick Machine Recovery (QMR) desteğini sundu. Özellik, kritik açılış sorunlarında Windows Kurtarma Ortamı’nı (WinRE) kullanarak Windows Update’te uygun düzeltmeleri arayıp uygulamayı amaçlıyor. QMR, sistem açılışındaki kritik bir hata nedeniyle Windows Server’ın başlatılamadığı durumlarda devreye girebiliyor. Cihaz WinRE’ye geçiyor ve kullanılabilir bir düzeltme olup …
Microsoft, 13 Ekim 2026’da yayımladığı Windows Server 2025 toplu güncellemesi KB5126646 ile Quick Machine Recovery (QMR) desteğini sundu. Özellik, kritik açılış sorunlarında Windows Kurtarma Ortamı’nı (WinRE) kullanarak Windows Update’te uygun düzeltmeleri arayıp uygulamayı amaçlıyor.
This is an excerpt. Copyright belongs to the source; the full story is published on their site.
Read the full story at the source
This story was published by ÇözümPark.
See other sources covering this event →
İnönü Üniversitesi Sağlık Bilimleri Enstitüsü, doktora programlarındaki başarısını uluslararası ORPHEUS Kalite Etiketi ile taçlandırarak Türkiye'de bu unvana sahip 8. kurum oldu.
Half-Life 3, “HLX” üzerinden yeniden gündemde yazısı ilk olarak Teknoloji haberleri - LOG üzerinde yayınlandı.
Apple Türkiye’nin çevrim içi mağazası, iPhone Duo için İstanbul/Kadıköy örnek bölgesine standart teslimatı ocak ayında gösteriyor. 23 Ekim 2026’da Türkiye saatiyle 09.05–09.06 arasında yaptığımız kontrolde, iki renk ve dört depolama seçeneğinin oluşturduğu sekiz birleşimin tamamında aynı tarih yer aldı. Apple’ın ekrandaki ifadesi “Pzt 25 Oca”, gönderim ücreti ise ücretsiz. Bu sonuç, yeni bir sipariş için seçilen bölgeye gösterilen tahmini teslimatı anlatıyor. Daha önce ön sipariş verenlerin teslimat takvimini veya Türkiye’deki bütün adresler için geçerli bir tarihi göstermiyor. Kontrolde herhangi bir kişisel adres kullanılmadı; İstanbul ve Kadıköy yalnızca örnek teslimat bölgesi olarak seçildi. Apple’ın resmî satın alma sayfası, bölge seçilmeden önce “Gönderim 22 Oca” bilgisini veriyordu. Bölgeye göre hesaplanan “Pzt 25 Oca” ise teslimat ekranındaki tarih. Dolayısıyla 22 Ocak gönderim ile 25 Ocak teslimat bilgisini aynı işlem gibi değerlendirmemek gerekiyor. Apple bu alanlarda yıl belirtmediği için tarihlere ayrıca yıl eklemiyoruz. iPhone Duo’nun sekiz renk ve kapasite seçeneğinde aynı teslimat tarihi görünüyor Yıldız Rengi ve Gece Rengi seçeneklerinde 256 GB, 512 GB, 1 TB ve 2 TB modellerini ayrı ayrı seçerek kontrol ettik. Depolama kapasitesi fiyatı değiştirirken, örnek bölge için gösterilen standart teslimat tarihi bu kontrolde değişmedi. Renk Depolama Fiyat İstanbul/Kadıköy teslimatı Yıldız Rengi 256 GB 229.999 TL Pzt 25 Oca, ücretsiz … iPhone Duo için Apple Türkiye’de teslimat tarihi ocak ayını gösteriyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Eski adı Twitter olan X’e rakip olarak kurulan platformlardan Bluesky, v1.136 güncellemesiyle birlikte resmi iPad desteği kazandı. Beta aşamasında kullanıma sunulan bu destek, uygulamayı iPad’lerin büyük ekranlarına tam uyumlu hale getiriyor. Şirket bu desteğin en çok talep edilen özelliklerden biri olduğunu belirtiyor. Bluesky’a “iPad” desteği geldi yazısı ilk olarak Teknoloji haberleri - LOG üzerinde yayınlandı.
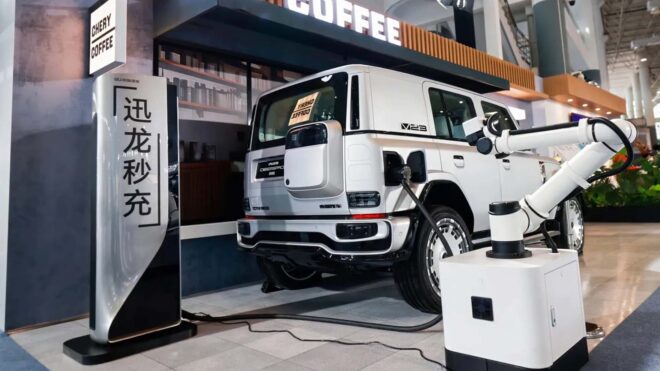
Çinli otomobil devlerinden Chery, 1,44 MW güce ulaşabilen “Volt-dragon” isimli yeni hızlı şarj sistemini tanıttı. Şirketin açıklamasına göre bu yeni sistem, uyumlu araçlara 5 dakikada 500 km yol kat etmeye yetecek kadar enerji aktarabiliyor ve şarj seviyesinin yüzde 10’dan yüzde 97’ye yalnızca 6 dakika 50 saniyede taşınmasına imkan tanıyor. 1,44 MW oldukça yüksek bir güç olsa da rakiplerin gerisinde kalıyor. Volvo’nun da sahibi olan Çinli şirket Geely, geçtiğimiz ay yeni akıllı şarj istasyonlarında tam 2.2 MW şarj gücü sunabileceğini duyurmuştu. Bir başka Çinli üretici BYD’nin ise 1.5 MW’lık şarj altyapısı bulunuyor. Chery, 1,44 MW gücündeki yeni hızlı şarj sistemini duyurdu yazısı ilk olarak Teknoloji haberleri - LOG üzerinde yayınlandı.
Hindistan merkezli dijital güvenlik şirketi eMudhra, sekiz ara sertifika otoritesine ait kriptografik anahtarlarda ortaya çıkan zayıflığın ardından küresel SSL/TLS sertifika işinden çekilme kararı aldı. Reuters’ın 22 Ekim tarihli haberine göre şirket bu faaliyetleri gönüllü olarak sonlandıracak. Karar, internet sitelerinin kimliğini doğrulayan sertifikalara ilişkin güven zincirini yeniden gündeme getiriyor. Sorunun merkezinde, yeterince rastgele oluşturulmayan özel anahtarlar bulunuyor. Google’ın teknik açıklamasına göre bu zayıflık, etkilenen sertifikalara güvenmeye devam eden sistemlerde başka internet sitelerinin kimliğine bürünmek için kullanılabiliyordu. Yani mesele bir sitenin parolasının sızmasından ziyade, tarayıcının karşısındaki siteye güvenmesini sağlayan altyapıyı ilgilendiriyor. eMudhra’nın 21 Ekim açıklaması, etkilenen anahtarların 30 Nisan 2025’teki üretim işlemi sırasında oluştuğunu belirtiyor. Şirkete göre işlemdeki bir hata, güçlü anahtarların yanında ikinci bir zayıf anahtar grubu üretti ve tarayıcıların güven sistemlerine bu ikinci grup girdi. eMudhra, olayın kök nedenini araştırmayı sürdürdüğünü söylüyor. Şirket ayrıca kendi altyapısına sızılmadığını ve veri ihlali yaşanmadığını bildiriyor. Hindistan’daki dijital imza ve eSign hizmetlerinin ayrı bir altyapıda çalıştığını, bu nedenle olaydan etkilenmediğini belirtiyor. Küresel TLS faaliyetleri ise şirketin açıklamasına göre gelirinin yaklaşık yüzde 1’ini oluşturuyor. Dolayısıyla çekilme kararı, eMudhra’nın bütün faaliyetlerini sonlandırdığı anlamına gelmiyor. Chrome ve Firefox, etkilenen sertifikaları engelledi Google, 17 Ekim’de aldığı bildirimin ardından aynı gün Chrome için engelleme güncellemesini hazırladı. Şirket, bu korumanın … eMudhra, güvenlik açığının ardından küresel SSL/TLS sertifika işinden çekiliyor haberi ilk önce Teknoblog üzerinde yayımlandı.

Comments