X’in kısa süre önce kullanıma sunduğu ödeme hizmeti X Money, kullanıcı hesaplarını hedef alan yeni saldırı girişimleriyle gündeme geldi. Çok sayıda X kullanıcısı, kendileri talep etmedikleri hâlde art arda şifre sıfırlama e-postaları aldıklarını bildirdi. Şirket, gelen şikâyetler üzerine konuyu aktif biçimde araştırdığını ve saldırganların hesaplara izinsiz erişmeye çalıştığını açıkladı. Bununla birlikte X’in şimdiye kadarki incelemelerinde saldırıların başarılı olduğuna veya sistem çapında bir güvenlik ihlali yaşandığına dair kanıt bulunmadı. Yaşananlar, X Money ile platformdaki hesapların ödeme işlemleri açısından daha işlevsel hâle gelmeye başladığı bir dönemde hesap güvenliğini yeniden öne çıkarıyor. X ürün mühendisi Mridul Singhai, salı günü LinkedIn üzerinden yaptığı açıklamada şirketin toplu şifre sıfırlama girişimleriyle ilgili kullanıcı bildirimlerini incelediğini belirtti. Singhai’ye göre saldırganlar, X Money’nin geniş ölçekte erişilebilir hâle gelmesinin ardından kullanıcı hesaplarına izinsiz erişim sağlayabileceklerini düşünüyor olabilir. Şirket bu nedenle olayın kapsamını araştırmayı sürdürüyor. Singhai, şu ana kadar herhangi bir hesap ihlaline ilişkin kanıt elde edilmediğini de özellikle vurguladı. Kullanıcılara gönderilen birden fazla şifre sıfırlama e-postası nedeniyle özür dileyen X yöneticisi, sorunun giderilmesi için çalışmaların devam ettiğini bildirdi. X Money sonrası hesap güvenliği daha fazla dikkat gerektiriyor X Money, sosyal ağın ödeme özelliklerini genişleten ve banka kartı gibi finansal araçları da kapsayan yeni hizmeti olarak kullanıma sunuldu. Hizmet, özellikle … X Money sonrası X kullanıcılarına şifre sıfırlama e-postaları yağıyor haberi ilk önce Teknoblog üzerinde yayımlandı.
Read the full story at the source
This story was published by Teknoblog.
See other sources covering this event →
Windows Game bar herhangi bir üçüncü parti yazılım kullanmadan bizlere oyunlarda FPS yi göstermesi , işlemci ve Ram kullanım oranlarını sunması açısından oldukça kullanışlı bir uygulamadır fakat asıl can alıcı özelliği Oyun oynarken ekran kaydı yapabilmenizdir. Game bar ile yaptığınız ekran kayıtları varsayılan (Standart) ayarlarda yapılır. bazı arkadaşlar 1080p ekran kaydı yapılabiliyormu ? diye soruyorlar […] Game bar Ekran kaydı kalitesini arttırın yazısı ilk önce Sordum.net üzerinde ortaya çıktı.
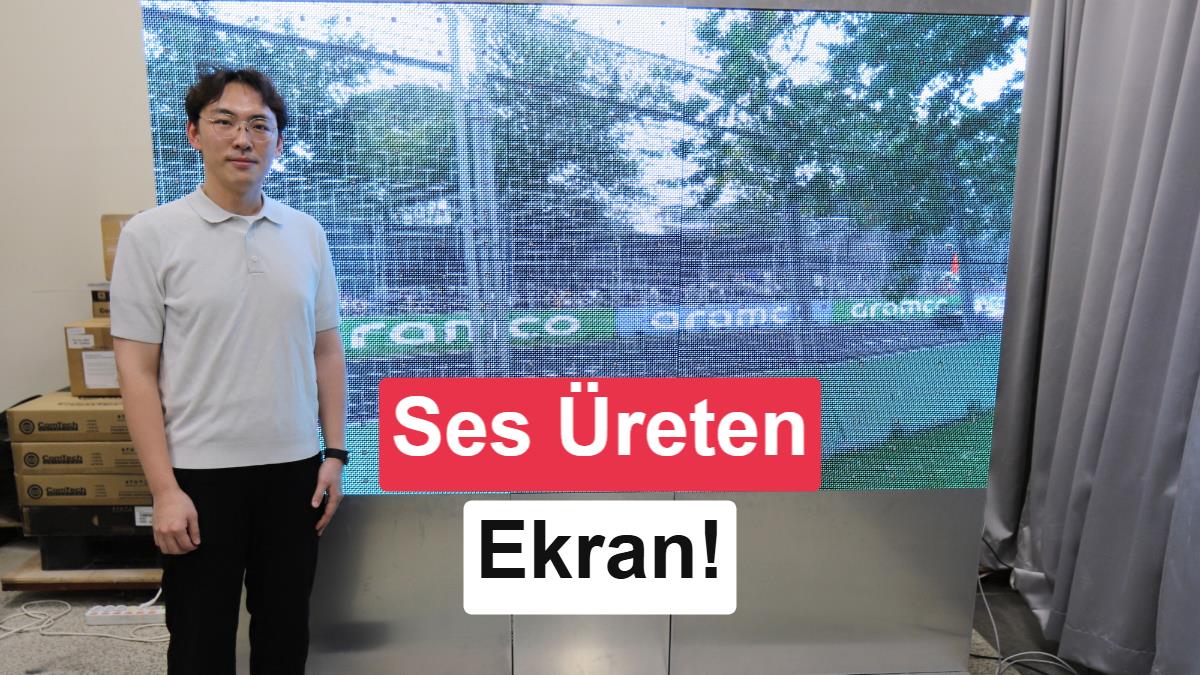
Güney Koreli araştırmacılar, ekran panelini titreştirerek ses üreten yeni bir teknoloji geliştirdi. Sistem ayrıca, sesin ekrandaki kişi veya nesnenin bulunduğu noktadan duyulmasını sağlıyor.
AWS, Avrupa’ya özel egemen bulutunun küresel altyapıya bağımlı olmadan çalışabildiğini 24 Ekim Cumartesi günü sınayacak. Şirketin tatbikat açıklamasına göre AWS European Sovereign Cloud, birkaç saat boyunca özel küresel ağ omurgasından ayrılacak. Avrupa’nın dijital egemenlik tartışmalarında öne çıkan operasyonel bağımsızlık iddiası, böylece teknik bir denemeyle değerlendirilecek. Bu plan, Avrupa bulutunun internetten tamamen koparılması anlamına gelmiyor. Trafik, Avrupa’daki internet sağlayıcılarının sunduğu ayrı bağlantılara yönlendirilecek. AWS, hizmetlerin ve Direct Connect özel bağlantılarının erişilebilirliğinin korunacağını söylüyor. Buna rağmen başlangıç ve bitişte ağ yönlendirmesi değişirken kısa bağlantı kesintileri yaşanabileceğini belirtiyor. Denemeyi Avrupa Birliği sınırları içinde bulunan ve AB’de ikamet eden operasyon ekibi yürütecek. Kullanılacak donanım ve yazılım kaynakları da Avrupa egemen bulutuna ait olacak. Şirket, test sonrasında müşteriler ve düzenleyicilerle sonuçlara ilişkin güncelleme paylaşmayı planlıyor. Dolayısıyla başarı sonucunu bugünden kesinleşmiş kabul etmek mümkün değil. Avrupa bulutu için ayrı hesap ve kimlik sistemleri bulunuyor AWS’nin mimari belgesi, bu yapıyı sıradan bir Avrupa veri merkezi bölgesinden daha kapsamlı ayırıyor. Faturalama, hesap yönetimi ve kimlik sistemleri, küresel AWS bulutundan bağımsız tasarlanıyor. Bu nedenle küresel AWS hesabı, Avrupa egemen bulutundaki hizmetlere doğrudan erişim sağlamıyor. Müşterilerin ayrı hesap açması gerekiyor. Bu ayrımın pratik karşılığı, yalnızca dosyaların nerede tutulduğuna bakmamak. Bir hizmeti kimlerin yönetebildiği, hesap ve yetki altyapısının nerede çalıştığı da … AWS, Avrupa bulutunu 24 Ekim’de küresel ağından ayırarak sınayacak haberi ilk önce Teknoblog üzerinde yayımlandı.
İspanya, güneş enerjisi üretimi için bu kez deniz yüzeyini kullanıyor. İki yüzer platformun bir araya geldiği projede şimdi gözler, zorlu deniz koşullarında elde edilecek sonuçlara çevrildi.
ESET Türkiye, Fransa’daki market soğutucularını hedef alan saldırının ardından Türkiye’de uzaktan soğutma kontrolüyle ilişkili olabilecek 136 internet erişimli kayıt belirlediğini açıkladı. Şirketin 19 Ekim’de paylaştığı değerlendirme, bu sayının 136 marketin saldırıya açık olduğunu veya ele geçirildiğini göstermediğini özellikle belirtiyor. Bulgular, işletmelerin bakım bağlantılarını gözden geçirmesi gerektiğine işaret ediyor. ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban’ın ayrıntılı yazısına göre sayım 14 Ekim’de, internete bağlı cihaz kayıtlarını tutan bir arama motoru üzerinden yapıldı. Danfoss yönetim panelleriyle ilişkili 10, xweb panelleriyle ilişkili 126 Türkiye kaydı görüldü. Şirketin açıkladığı toplam 136 sayısı bu iki grubun birleşiminden oluşuyor. Burada kayıt ile fiziksel cihazı birbirinden ayırmak gerekiyor. Aynı cihaz birden fazla servis üzerinden görünmüş olabilir. Ayrıca kayıtlar yalnızca marketleri kapsamıyor. Soğuk hava depoları, eczaneler veya üretim tesisleri de benzer kontrol sistemlerini kullanabiliyor. ESET bu kayıtların tamamında aynı güvenlik açığının bulunduğunu doğrulamıyor. Bu nedenle sayı, doğrulanmış saldırı veya kesin cihaz envanteri olarak sunulmamalı. Soğutma sistemlerinin yönetim panelleri, sıcaklık sınırlarını ve buz çözme zamanlarını kontrol ediyor. Teknik servis bu panellere uzaktan bağlanarak bakım yapabiliyor. Ancak yönetim arayüzünün doğrudan internete açılması, işletmenin fiziksel ekipmanını da erişim güvenliğine bağımlı hâle getiriyor. Bu yönüyle sorun yalnızca müşteri verilerinin veya ofis bilgisayarlarının korunmasıyla sınırlı kalmıyor. CERT-FR, saldırıların muhtemelen sürdüğü konusunda uyarıyor … ESET, Türkiye’de soğutma kontrolüyle ilişkili 136 kayıt bildirdi haberi ilk önce Teknoblog üzerinde yayımlandı.
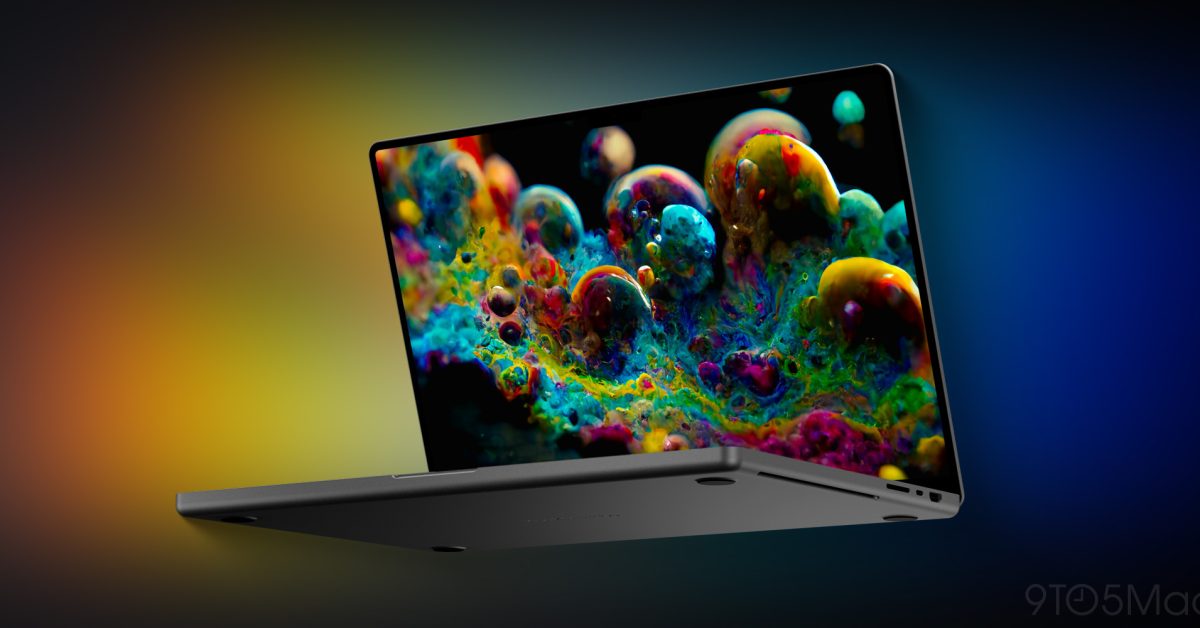
Apple'ın pazarlama başkanı Greg Joswiak, gelecek hafta için "pro and tell" mesajı verdi. Şirket 28 Ekim'de Los Angeles'ta basın etkinliği düzenleyecek; sahnede ilk dokunmatik ve OLED ekranlı MacBook Pro'nun tanıtılması bekleniyor.

Comments